

Por qué es importante proteger las claves
Cuando expones claves API en el lado del cliente, los actores maliciosos pueden descubrirlas y usarlas de forma indebida, lo que podría:Exhaust Your Quota
El uso malicioso puede consumir rápidamente los límites de tu API y causar interrupciones del servicio
Increase Your Bills
Las solicitudes no autorizadas pueden generar cargos por escalado automático o hacer que superes los límites del plan
Compromise Security
Las claves expuestas pueden dar acceso a datos y operaciones confidenciales
Damage Performance
Un uso elevado no autorizado puede afectar el rendimiento de tu aplicación
Métodos de protección
Helius ofrece varias capas de protección para mantener seguras tus claves API:- RPC Proxy
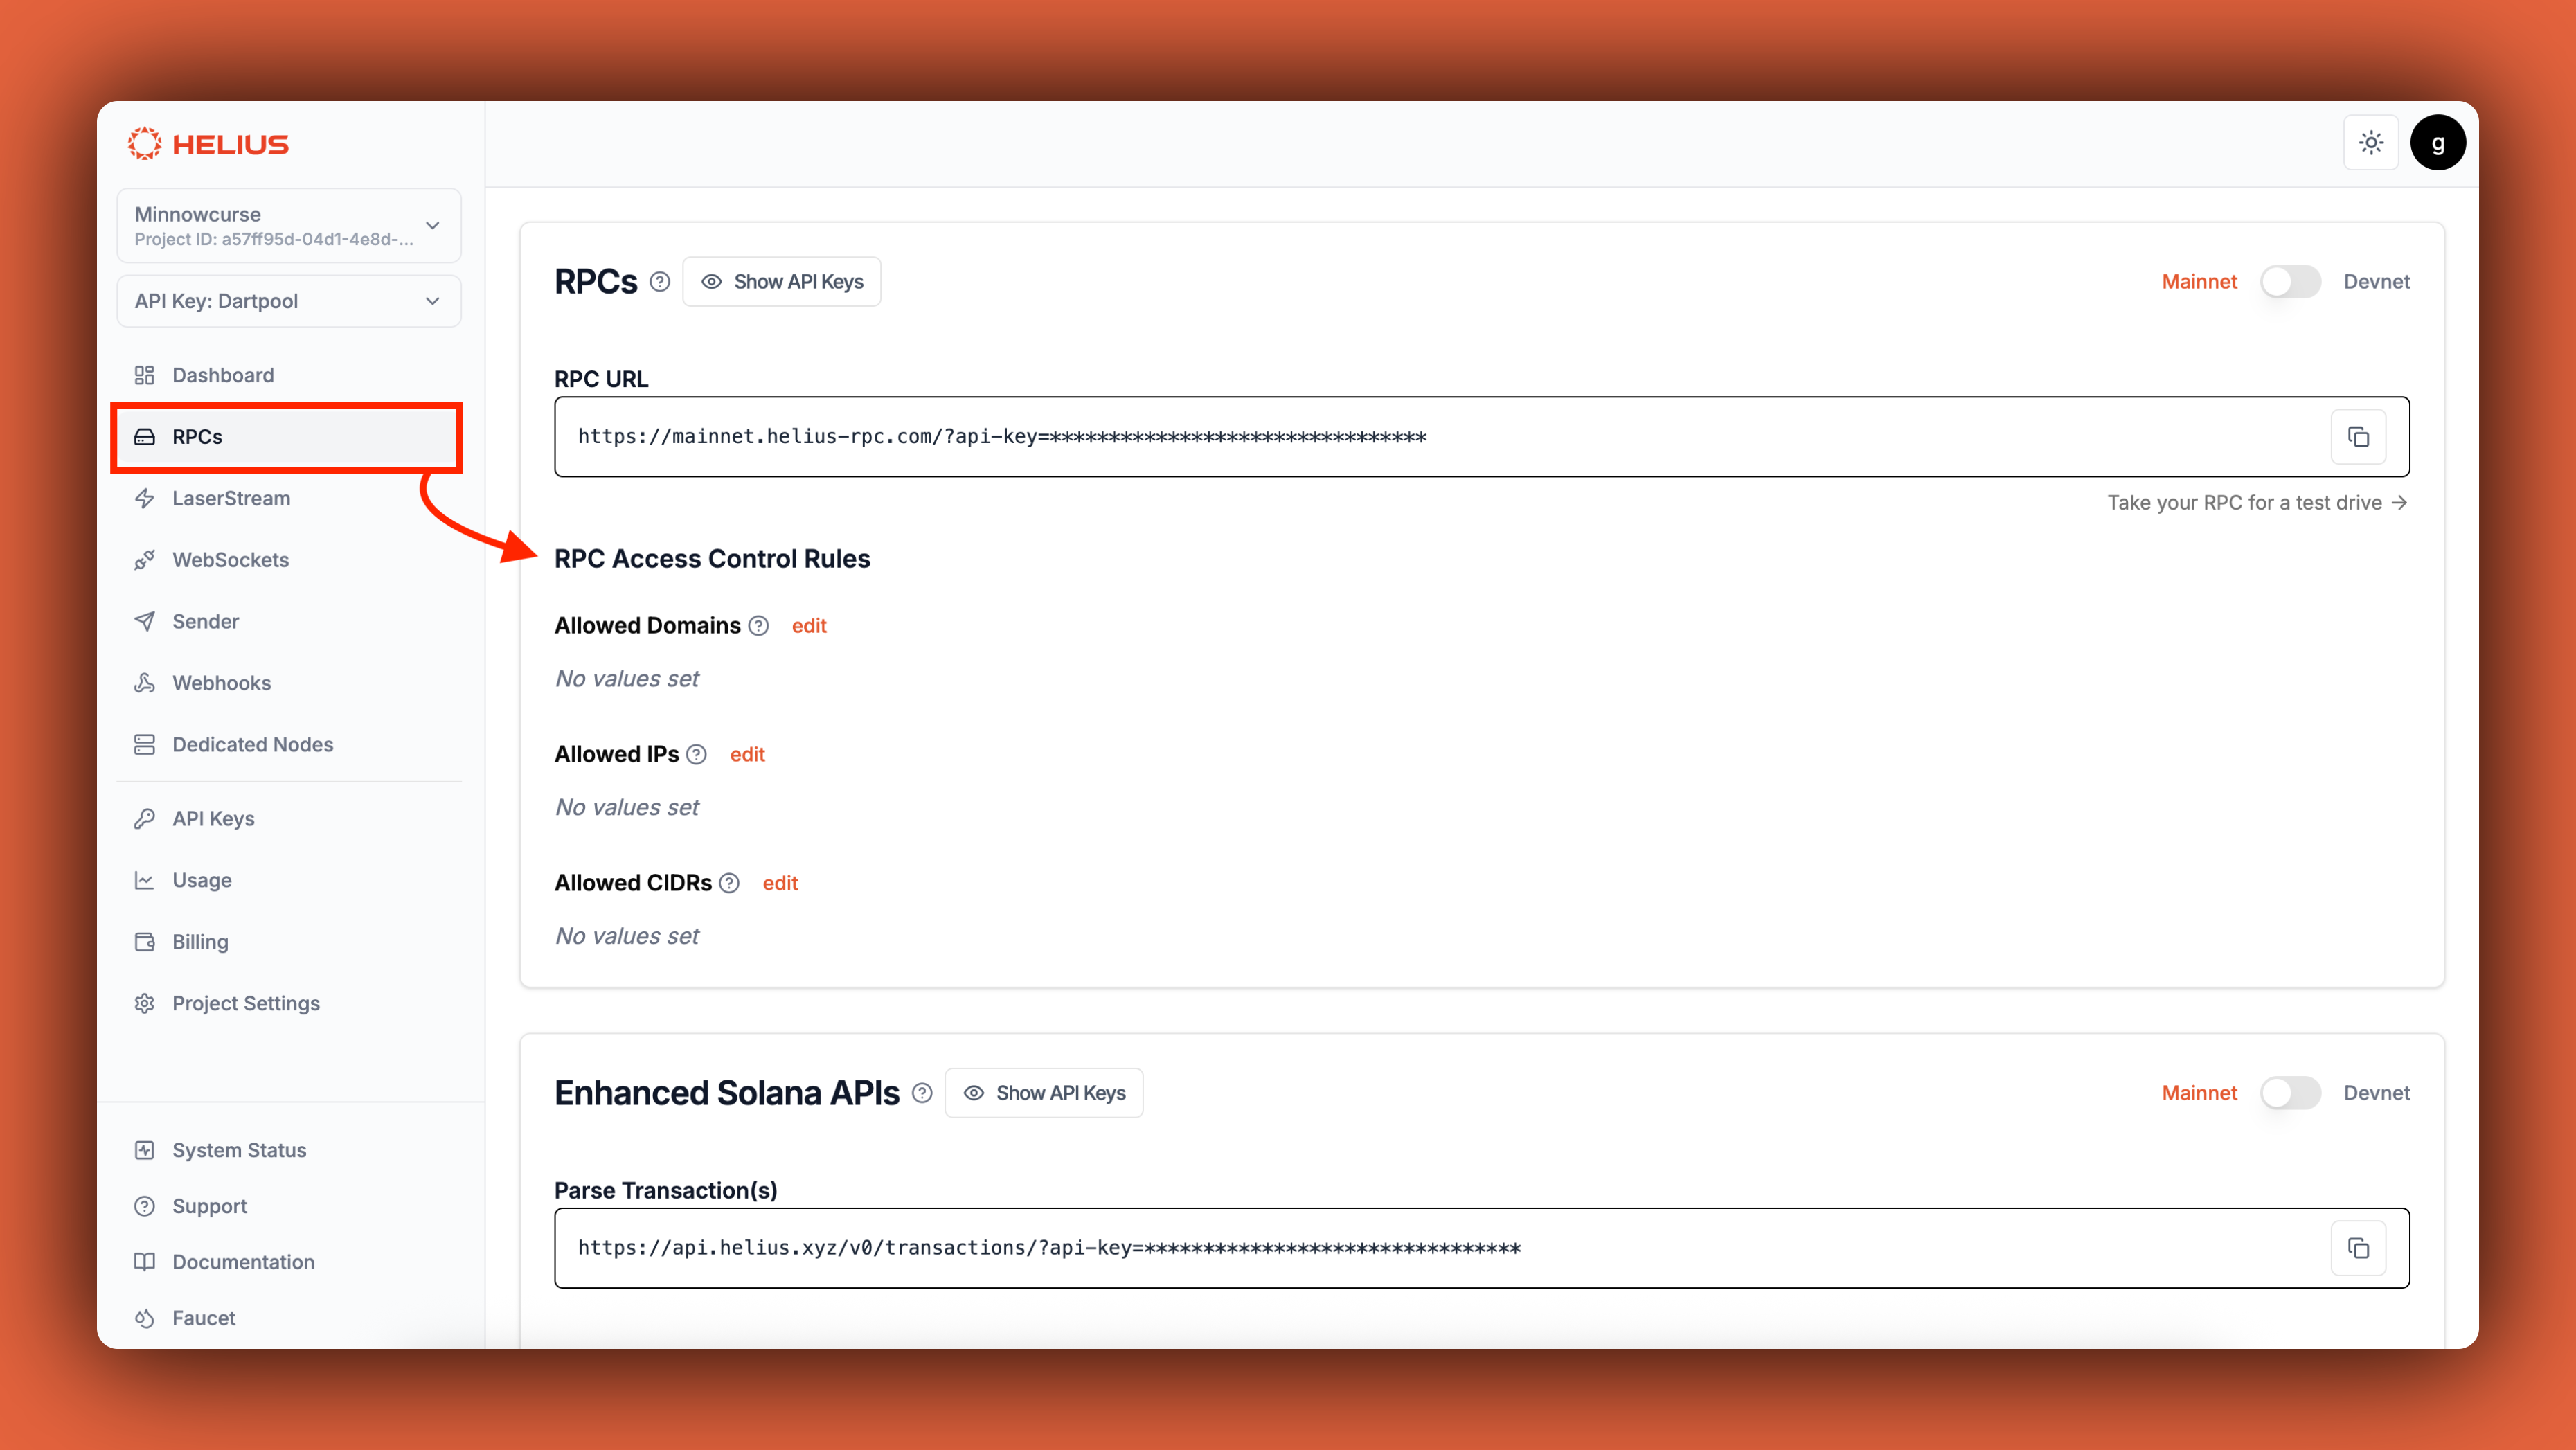
- Access Control Rules
- Secure URL
Implementa tu propio proxy para obtener la máxima seguridad y control.
Helius RPC Proxy
Un proxy RPC sencillo y de código abierto que puedes implementar en Cloudflare con un solo clic.
Ventajas de usar un proxy
Complete Key Protection
Tu clave API permanece en el servidor y nunca se expone a los clientes
Custom Rate Limiting
Implementa tus propios límites de velocidad y controles de uso
Request Filtering
Filtra y valida las solicitudes antes de que lleguen a Helius
Usage Analytics
Supervisa y analiza los patrones de uso de tu API
Prácticas recomendadas
Environment Variables
Nunca codifiques las claves API directamente en tu código fuente. Usa variables de entorno.
Separate Keys for Different Environments
Usa claves API diferentes para los entornos de desarrollo, preproducción y producción.
Regular Key Rotation
Rota tus claves API periódicamente y de inmediato si sospechas que se han vulnerado.
1
Generate New Key
Crea una nueva clave API en tu panel de Helius
2
Update Applications
Actualiza todas las aplicaciones para que usen la clave nueva
3
Test Thoroughly
Asegúrate de que todos los servicios funcionen con la clave nueva
4
Revoke Old Key
Elimina la clave anterior de tu panel
Monitor Usage
Revisa periódicamente el uso de tu API en el panel de Helius para detectar patrones inusuales.Señales de alerta que debes vigilar:
- Aumentos repentinos del uso
- Solicitudes desde ubicaciones inesperadas
- Tasas de error elevadas
- Uso fuera del horario habitual
Lista de verificación de seguridad
✅ Development Security
✅ Development Security
- Usa variables de entorno para las claves API
- Nunca envíes claves API al control de versiones
- Usa claves diferentes para cada entorno
- Configura reglas de control de acceso para los dominios de desarrollo
- Usa URL seguras para el desarrollo frontend
✅ Production Security
✅ Production Security
- Implementa reglas de control de acceso adecuadas
- Usa un proxy RPC para obtener la máxima seguridad
- Supervisa periódicamente el uso de la API
- Configura alertas para patrones de uso inusuales
- Rota las claves periódicamente
- Documenta tus procedimientos de seguridad
✅ Emergency Response
✅ Emergency Response
- Ten listo un procedimiento de rotación de claves
- Aprende a revocar rápidamente las claves vulneradas
- Supervisa posibles brechas de seguridad
- Ten a mano la información de contacto del soporte de Helius
- Conserva copias de seguridad de tus configuraciones de seguridad
Errores comunes que debes evitar
¿Necesitas ayuda?
Discord Community
Obtén ayuda de la comunidad y del equipo de Helius
Support Team
Contacta a nuestro equipo de soporte si tienes dudas de seguridad