

Tại sao việc bảo vệ khóa lại quan trọng
Khi để lộ khóa API ở phía máy khách, bạn có thể khiến các tác nhân độc hại phát hiện và lạm dụng khóa, từ đó có thể:Exhaust Your Quota
Hoạt động sử dụng độc hại có thể nhanh chóng tiêu tốn giới hạn API và gây gián đoạn dịch vụ
Increase Your Bills
Các yêu cầu trái phép có thể kích hoạt phí tự động mở rộng quy mô hoặc khiến bạn vượt quá giới hạn gói
Compromise Security
Khóa bị lộ có thể cấp quyền truy cập vào dữ liệu và thao tác nhạy cảm
Damage Performance
Mức sử dụng trái phép cao có thể ảnh hưởng đến hiệu suất ứng dụng
Phương thức bảo vệ
Helius cung cấp nhiều lớp bảo vệ để giữ an toàn cho khóa API của bạn:- RPC Proxy
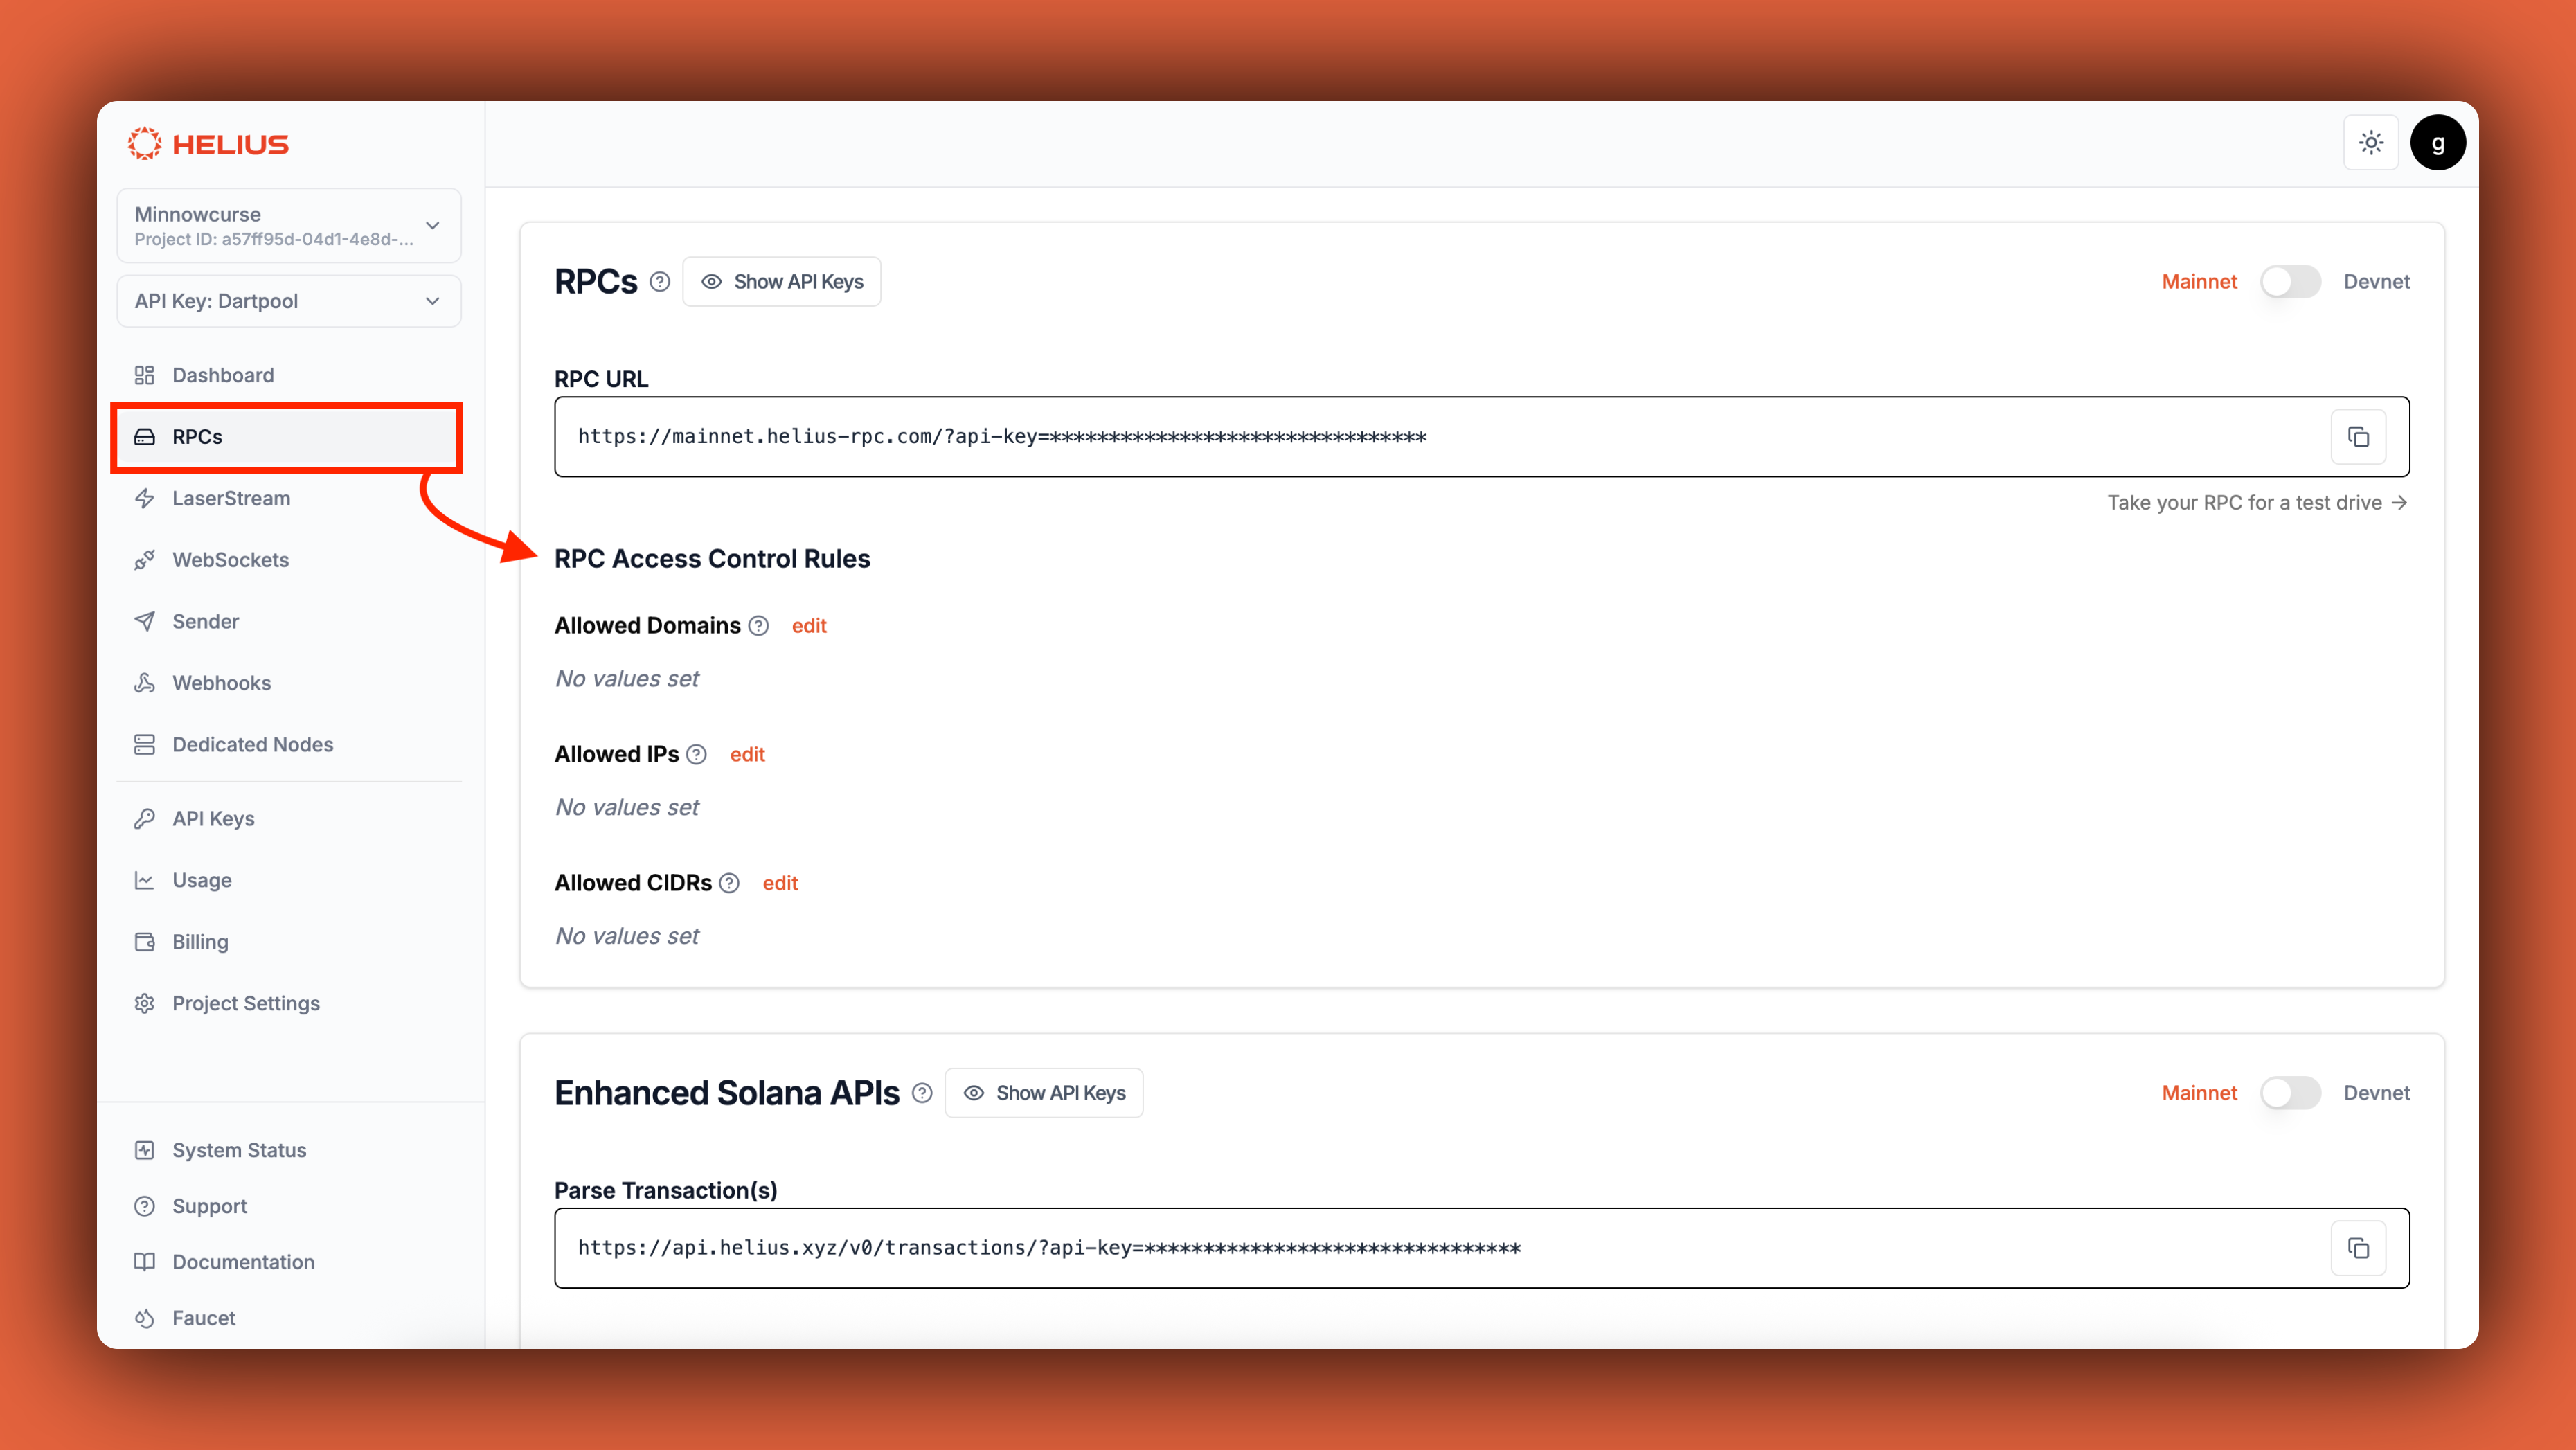
- Access Control Rules
- Secure URL
Triển khai proxy riêng để đạt mức bảo mật và khả năng kiểm soát tối đa.
Helius RPC Proxy
Một proxy RPC mã nguồn mở, đơn giản mà bạn có thể triển khai lên Cloudflare chỉ bằng 1 lần nhấp.
Lợi ích của việc sử dụng proxy
Complete Key Protection
Khóa API của bạn được lưu ở phía máy chủ và không bao giờ bị lộ cho máy khách
Custom Rate Limiting
Triển khai cơ chế giới hạn tốc độ và kiểm soát mức sử dụng riêng
Request Filtering
Lọc và xác thực các yêu cầu trước khi chúng đến Helius
Usage Analytics
Theo dõi và phân tích các mẫu sử dụng API
Các biện pháp tốt nhất
Environment Variables
Không bao giờ mã hóa cứng khóa API trong mã nguồn. Thay vào đó, hãy sử dụng biến môi trường.
Separate Keys for Different Environments
Sử dụng khóa API khác nhau cho các môi trường phát triển, staging và production.
Regular Key Rotation
Luân chuyển khóa API thường xuyên và thực hiện ngay lập tức nếu nghi ngờ khóa đã bị xâm phạm.
1
Generate New Key
Tạo khóa API mới trong bảng điều khiển Helius
2
Update Applications
Cập nhật tất cả ứng dụng để sử dụng khóa mới
3
Test Thoroughly
Đảm bảo tất cả dịch vụ đều hoạt động với khóa mới
4
Revoke Old Key
Xóa khóa cũ khỏi bảng điều khiển
Monitor Usage
Thường xuyên kiểm tra mức sử dụng API trong bảng điều khiển Helius để phát hiện các mẫu bất thường.Các dấu hiệu cảnh báo cần lưu ý:
- Mức sử dụng tăng đột biến
- Yêu cầu từ các vị trí không mong đợi
- Tỷ lệ lỗi cao
- Hoạt động sử dụng ngoài giờ
Danh sách kiểm tra bảo mật
✅ Development Security
✅ Development Security
- Sử dụng biến môi trường cho khóa API
- Không bao giờ commit khóa API vào hệ thống quản lý phiên bản
- Sử dụng khóa khác nhau cho các môi trường khác nhau
- Thiết lập quy tắc kiểm soát truy cập cho các miền phát triển
- Sử dụng URL bảo mật khi phát triển frontend
✅ Production Security
✅ Production Security
- Triển khai các quy tắc kiểm soát truy cập phù hợp
- Sử dụng proxy RPC để đạt mức bảo mật tối đa
- Thường xuyên theo dõi mức sử dụng API
- Thiết lập cảnh báo cho các mẫu sử dụng bất thường
- Luân chuyển khóa thường xuyên
- Ghi lại quy trình bảo mật
✅ Emergency Response
✅ Emergency Response
- Chuẩn bị sẵn quy trình luân chuyển khóa
- Biết cách nhanh chóng thu hồi khóa bị xâm phạm
- Theo dõi các vụ vi phạm bảo mật
- Chuẩn bị thông tin liên hệ của bộ phận hỗ trợ Helius
- Sao lưu cấu hình bảo mật
Những lỗi phổ biến cần tránh
Bạn cần trợ giúp?
Discord Community
Nhận trợ giúp từ cộng đồng và đội ngũ Helius
Support Team
Liên hệ với đội ngũ hỗ trợ của chúng tôi nếu có lo ngại về bảo mật