

Почему важно защищать ключи
Если вы раскрываете ключи API на стороне клиента, злоумышленники могут обнаружить и использовать их, что потенциально приведет к следующим последствиям:Exhaust Your Quota
Злоумышленники могут быстро исчерпать лимиты API и вызвать перебои в работе сервиса
Increase Your Bills
Несанкционированные запросы могут повлечь расходы на автоматическое масштабирование или привести к превышению лимитов тарифного плана
Compromise Security
Раскрытые ключи могут предоставить доступ к конфиденциальным данным и операциям
Damage Performance
Большой объем несанкционированного использования может снизить производительность вашего приложения
Способы защиты
Helius предоставляет несколько уровней защиты для обеспечения безопасности ключей API:- RPC Proxy
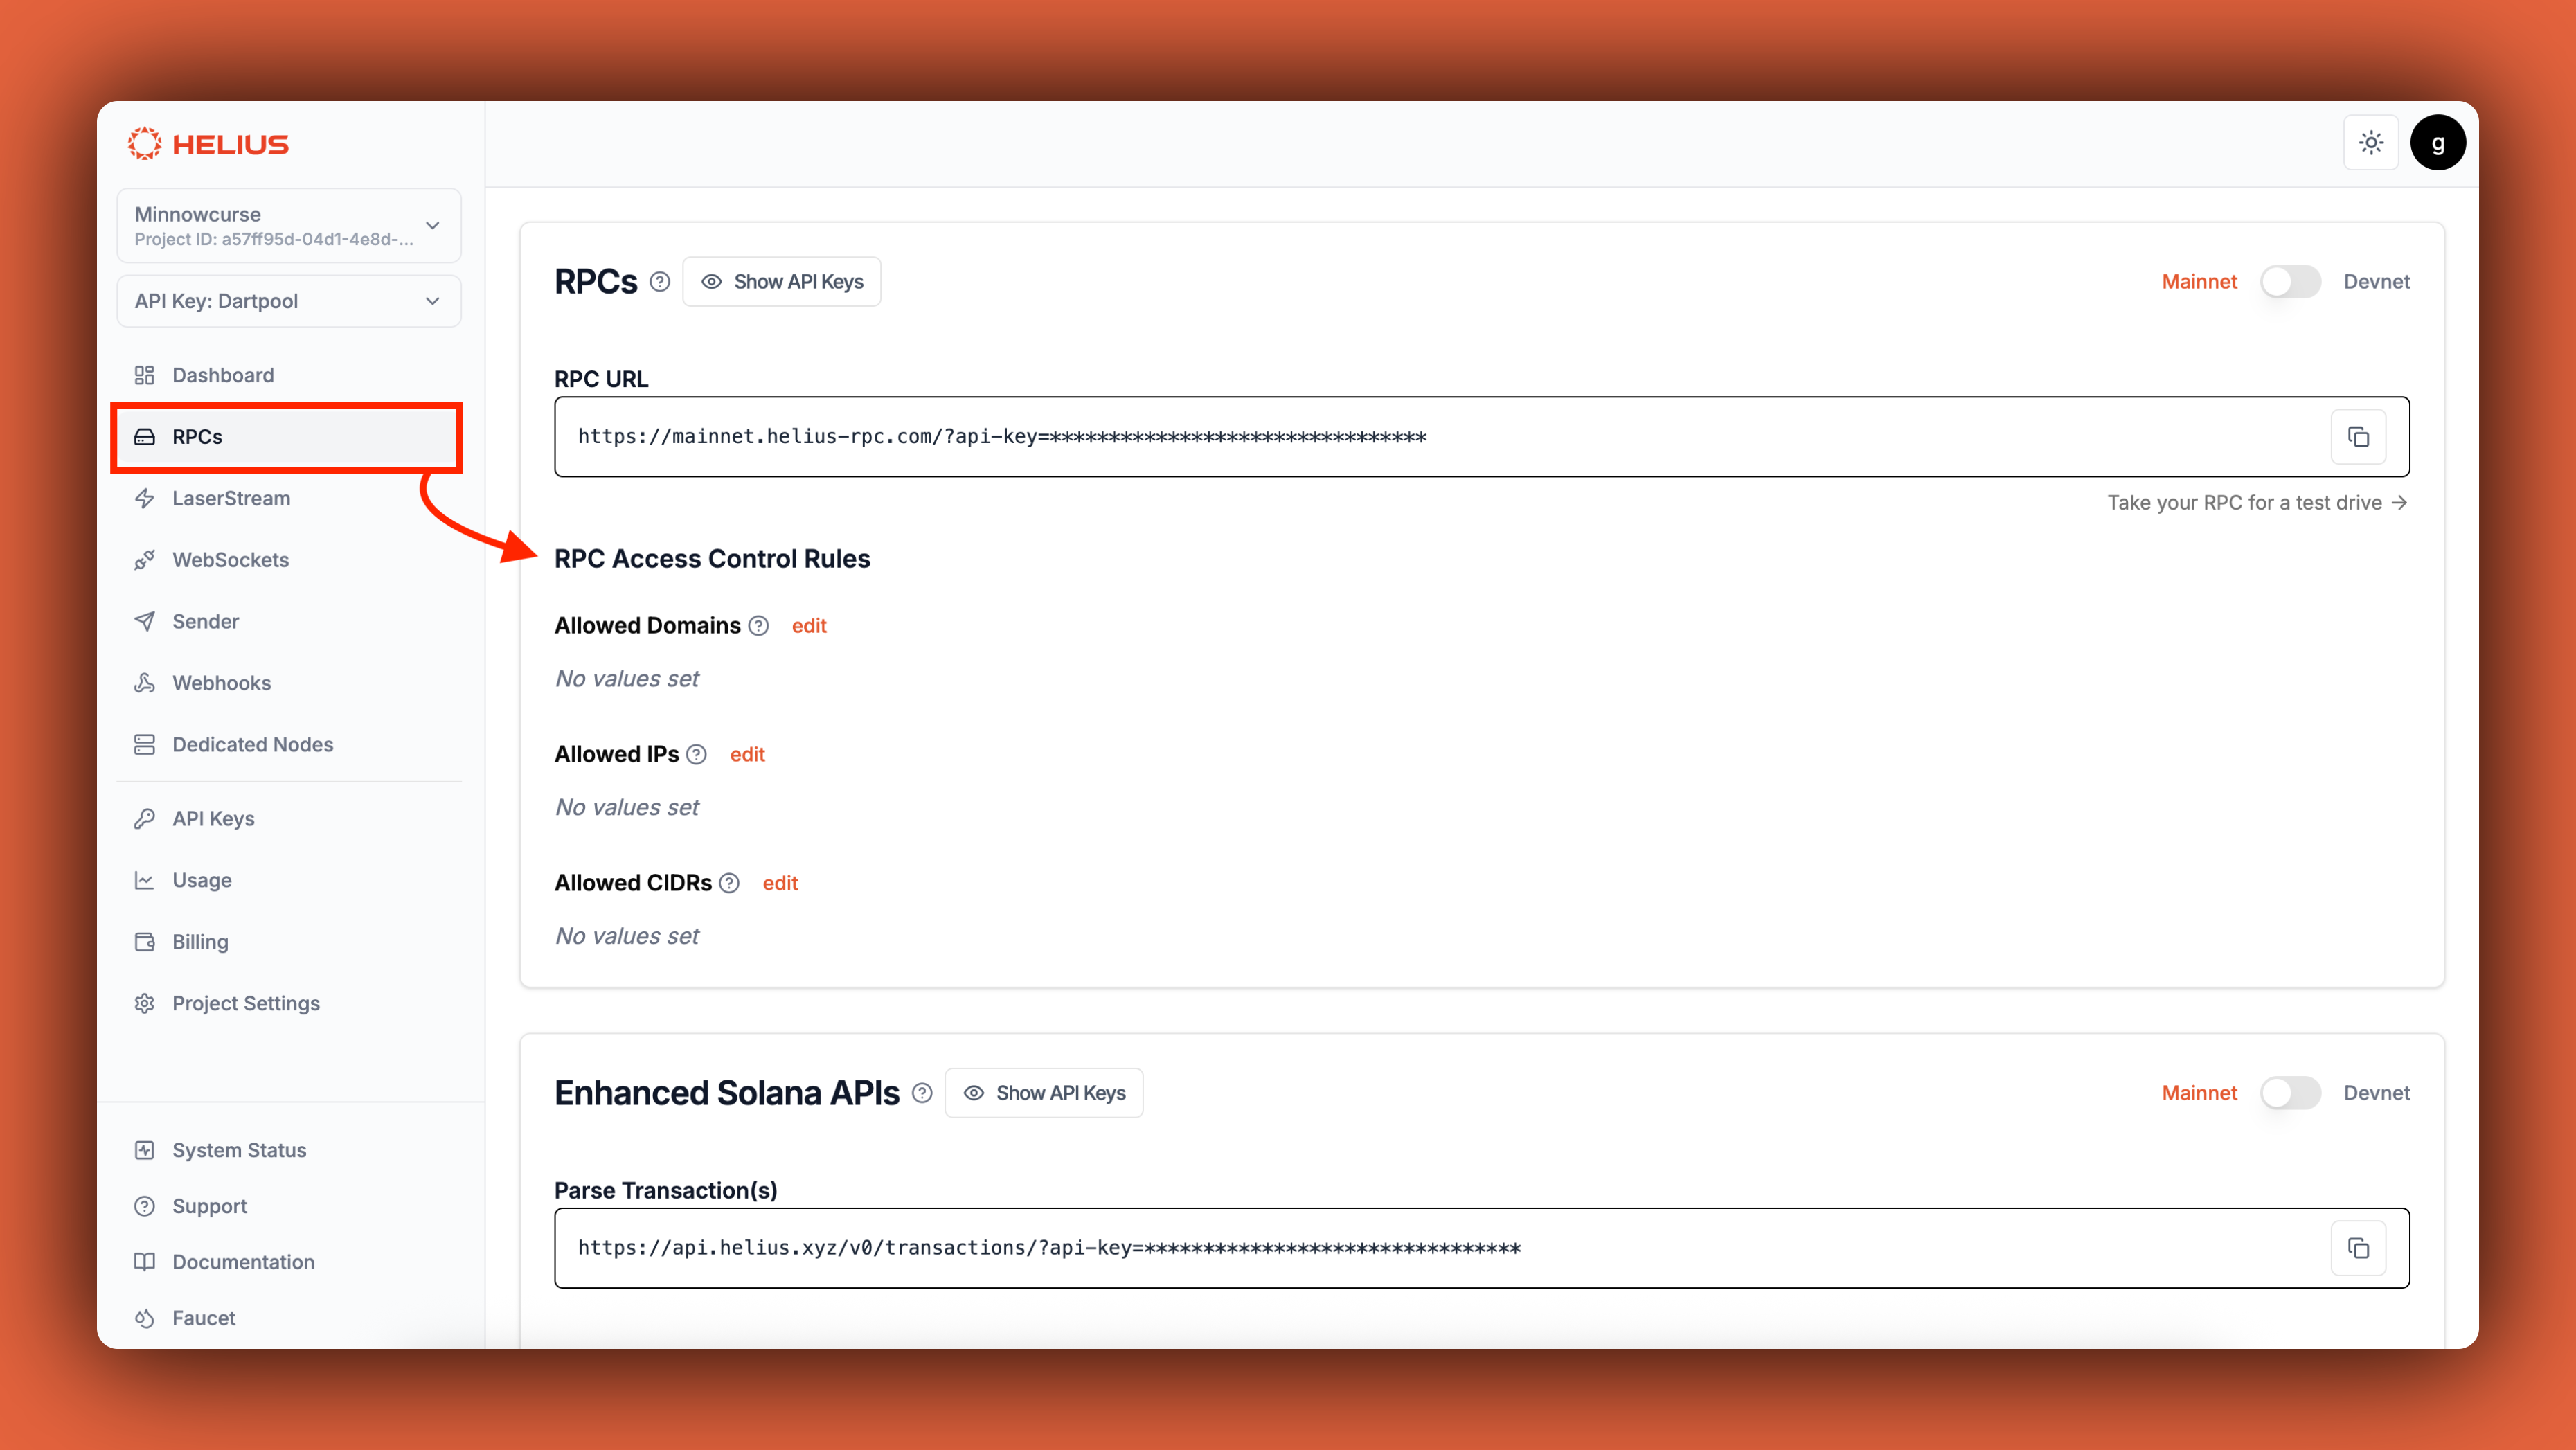
- Access Control Rules
- Secure URL
Разверните собственный прокси-сервер для максимальной безопасности и контроля.
Helius RPC Proxy
Простой RPC-прокси с открытым исходным кодом, который можно развернуть в Cloudflare одним щелчком.
Преимущества использования прокси-сервера
Complete Key Protection
Ваш ключ API хранится на стороне сервера и никогда не раскрывается клиентам
Custom Rate Limiting
Реализуйте собственное ограничение частоты запросов и контроль использования
Request Filtering
Фильтруйте и проверяйте запросы до их отправки в Helius
Usage Analytics
Отслеживайте и анализируйте модели использования API
Рекомендации
Environment Variables
Никогда не прописывайте ключи API непосредственно в исходном коде. Вместо этого используйте переменные окружения.
Separate Keys for Different Environments
Используйте разные ключи API для сред разработки, тестирования и эксплуатации.
Regular Key Rotation
Регулярно меняйте ключи API и немедленно заменяйте их при подозрении на компрометацию.
1
Generate New Key
Создайте новый ключ API на панели управления Helius
2
Update Applications
Обновите все приложения, чтобы они использовали новый ключ
3
Test Thoroughly
Убедитесь, что все сервисы работают с новым ключом
4
Revoke Old Key
Удалите старый ключ с панели управления
Monitor Usage
Регулярно проверяйте статистику использования API на панели управления Helius на наличие необычных закономерностей.Признаки, требующие внимания:
- Внезапные скачки использования
- Запросы из неожиданных местоположений
- Высокая частота ошибок
- Использование в нерабочее время
Контрольный список безопасности
✅ Development Security
✅ Development Security
- Используйте переменные окружения для ключей API
- Никогда не добавляйте ключи API в систему контроля версий
- Используйте разные ключи для разных сред
- Настройте правила контроля доступа для доменов разработки
- Используйте безопасные URL при разработке фронтенда
✅ Production Security
✅ Production Security
- Настройте соответствующие правила контроля доступа
- Используйте RPC-прокси для максимальной безопасности
- Регулярно отслеживайте использование API
- Настройте оповещения о необычных моделях использования
- Регулярно меняйте ключи
- Документируйте процедуры безопасности
✅ Emergency Response
✅ Emergency Response
- Подготовьте процедуру смены ключей
- Узнайте, как быстро отозвать скомпрометированные ключи
- Отслеживайте нарушения безопасности
- Подготовьте контактные данные службы поддержки Helius
- Храните резервные копии конфигураций безопасности
Распространенные ошибки, которых следует избегать
Нужна помощь?
Discord Community
Получите помощь от сообщества и команды Helius
Support Team
Обратитесь в службу поддержки по вопросам безопасности