

Mengapa Perlindungan Kunci Penting
Jika Anda mengekspos kunci API di sisi klien, pelaku kejahatan dapat menemukan dan menyalahgunakannya, yang berpotensi:Exhaust Your Quota
Penggunaan berbahaya dapat dengan cepat menghabiskan batas API Anda dan menyebabkan gangguan layanan
Increase Your Bills
Permintaan tanpa izin dapat memicu biaya penskalaan otomatis atau membuat Anda melampaui batas paket
Compromise Security
Kunci yang terekspos dapat memberikan akses ke data dan operasi sensitif
Damage Performance
Penggunaan tanpa izin dalam jumlah besar dapat memengaruhi performa aplikasi Anda
Metode Perlindungan
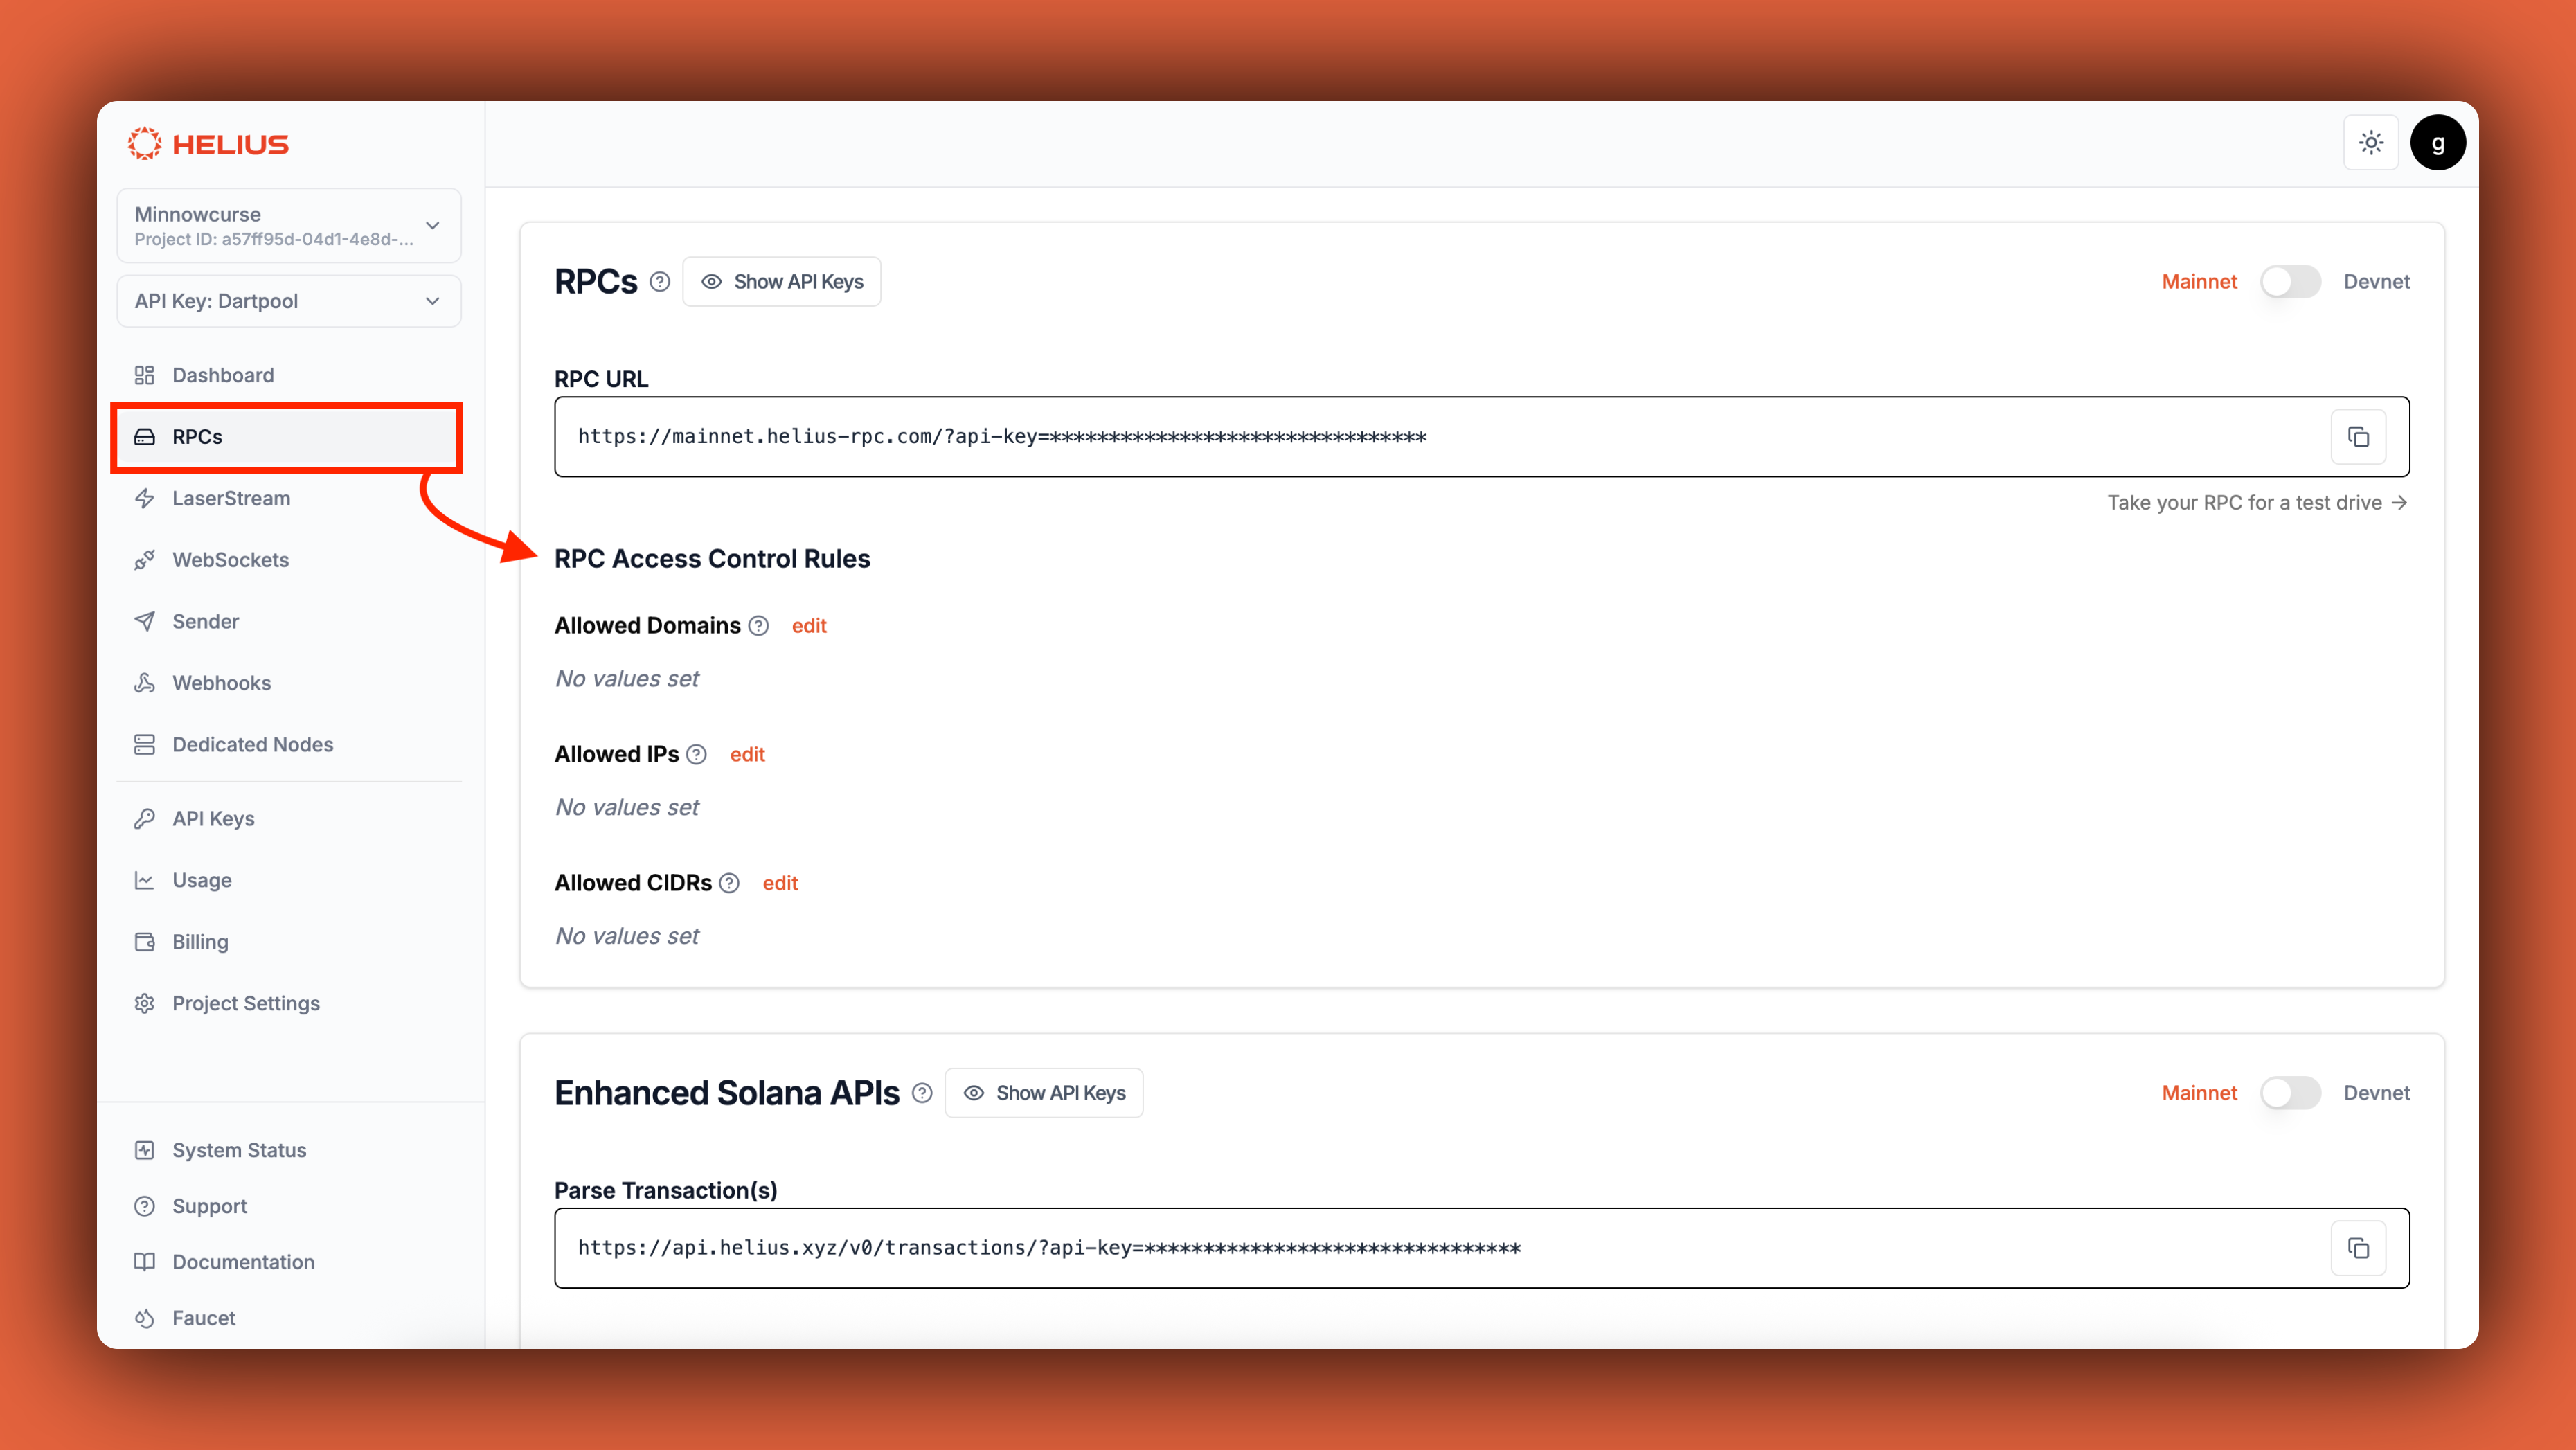
Helius menyediakan beberapa lapisan perlindungan untuk mengamankan kunci API Anda:- RPC Proxy
- Access Control Rules
- Secure URL
Terapkan proxy Anda sendiri untuk mendapatkan keamanan dan kontrol maksimal.
Helius RPC Proxy
Proxy RPC sumber terbuka sederhana yang dapat Anda terapkan ke Cloudflare dengan sekali klik.
Manfaat Menggunakan Proxy
Complete Key Protection
Kunci API Anda tetap berada di sisi server dan tidak pernah terekspos kepada klien
Custom Rate Limiting
Terapkan pembatasan laju dan kontrol penggunaan Anda sendiri
Request Filtering
Filter dan validasi permintaan sebelum mencapai Helius
Usage Analytics
Pantau dan analisis pola penggunaan API Anda
Praktik Terbaik
Environment Variables
Jangan pernah menulis kunci API secara langsung di dalam kode sumber Anda. Gunakan variabel lingkungan sebagai gantinya.
Separate Keys for Different Environments
Gunakan kunci API yang berbeda untuk lingkungan pengembangan, staging, dan produksi.
Regular Key Rotation
Rotasikan kunci API Anda secara berkala dan segera lakukan jika Anda menduga kunci tersebut telah disusupi.
1
Generate New Key
Buat kunci API baru di dasbor Helius Anda
2
Update Applications
Perbarui semua aplikasi agar menggunakan kunci baru
3
Test Thoroughly
Pastikan semua layanan berfungsi dengan kunci baru
4
Revoke Old Key
Hapus kunci lama dari dasbor Anda
Monitor Usage
Periksa penggunaan API Anda secara berkala di dasbor Helius untuk mendeteksi pola yang tidak biasa.Tanda bahaya yang perlu diperhatikan:
- Lonjakan penggunaan secara tiba-tiba
- Permintaan dari lokasi yang tidak terduga
- Tingkat kesalahan yang tinggi
- Penggunaan di luar jam operasional
Daftar Periksa Keamanan
✅ Development Security
✅ Development Security
- Gunakan variabel lingkungan untuk kunci API
- Jangan pernah memasukkan kunci API ke kontrol versi
- Gunakan kunci yang berbeda untuk lingkungan yang berbeda
- Siapkan aturan kontrol akses untuk domain pengembangan
- Gunakan URL aman untuk pengembangan frontend
✅ Production Security
✅ Production Security
- Terapkan aturan kontrol akses yang tepat
- Gunakan proxy RPC untuk keamanan maksimal
- Pantau penggunaan API secara berkala
- Siapkan peringatan untuk pola penggunaan yang tidak biasa
- Rotasikan kunci secara berkala
- Dokumentasikan prosedur keamanan Anda
✅ Emergency Response
✅ Emergency Response
- Siapkan prosedur rotasi kunci
- Ketahui cara mencabut kunci yang disusupi dengan cepat
- Pantau kemungkinan pelanggaran keamanan
- Siapkan informasi kontak dukungan Helius
- Simpan cadangan konfigurasi keamanan Anda
Kesalahan Umum yang Harus Dihindari
Perlu Bantuan?
Discord Community
Dapatkan bantuan dari komunitas dan tim Helius
Support Team
Hubungi tim dukungan kami jika Anda memiliki kekhawatiran terkait keamanan