

Pourquoi la protection des clés est importante
Lorsque vous exposez des clés API côté client, des acteurs malveillants peuvent les découvrir et les abuser, potentiellement :Épuiser votre quota
Une utilisation malveillante peut rapidement consommer vos limites API et causer des interruptions de service
Augmenter vos factures
Les requêtes non autorisées peuvent entraîner des frais d’auto-scalabilité ou vous dépasser des limites de plan
Compromettre la sécurité
Les clés exposées peuvent fournir un accès à des données et opérations sensibles
Endommager les performances
Une utilisation non autorisée élevée peut affecter les performances de votre application
Méthodes de protection
Helius fournit plusieurs couches de protection pour sécuriser vos clés API :- Proxy RPC
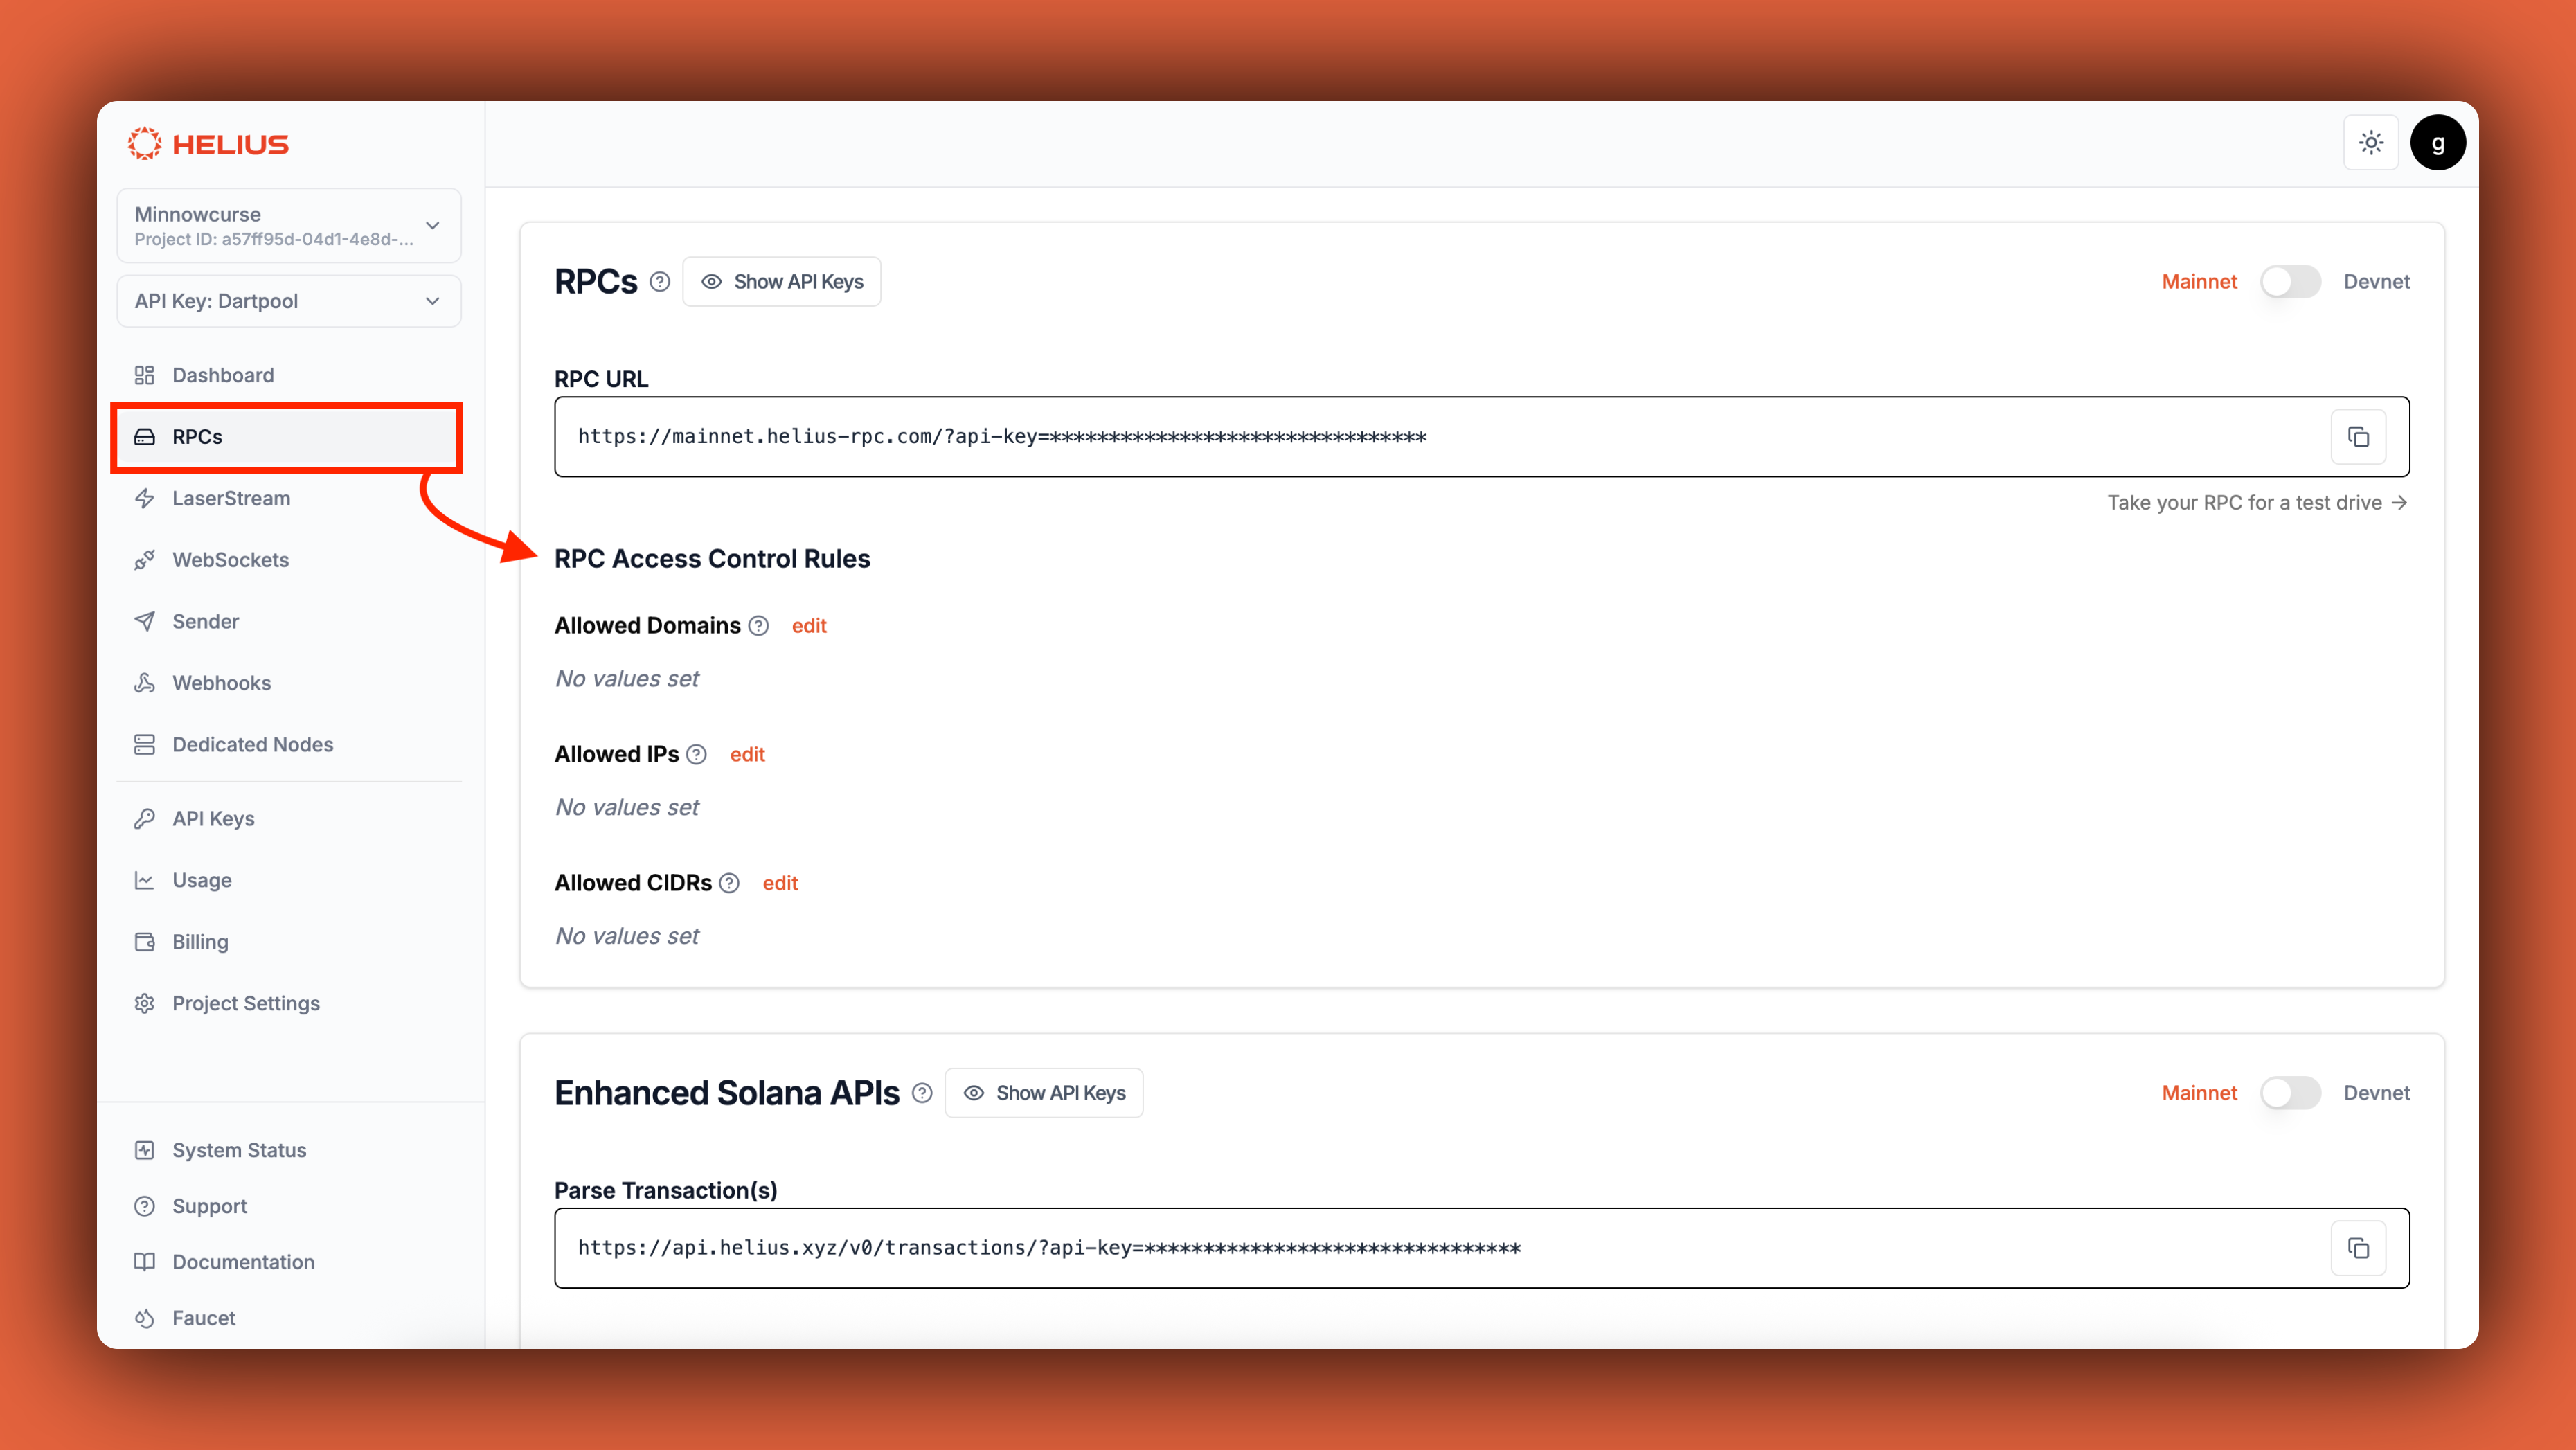
- Règles de contrôle d'accès
- URL sécurisée
Déployez votre propre proxy pour une sécurité et un contrôle maximum.
Proxy RPC Helius
Un proxy RPC simple et open-source que vous pouvez déployer en 1-clic sur Cloudflare.
Avantages de l’utilisation d’un Proxy
Protection complète des clés
Votre clé API reste côté serveur, jamais exposée aux clients
Limitation de débit personnalisée
Mettez en œuvre votre propre limitation de débit et contrôles d’utilisation
Filtrage des requêtes
Filtrer et valider les requêtes avant qu’elles n’atteignent Helius
Analytique d'utilisation
Surveillez et analysez vos modèles d’utilisation de l’API
Meilleures pratiques
Variables d'environnement
Ne jamais coder en dur les clés API dans votre code source. Utilisez des variables d’environnement à la place.
Clés séparées pour différents environnements
Utilisez différentes clés API pour les environnements de développement, de staging et de production.
Rotation régulière des clés
Faites tourner vos clés API régulièrement et immédiatement si vous soupçonnez qu’elles ont été compromises.
1
Générez une nouvelle clé
Créez une nouvelle clé API dans votre tableau de bord Helius
2
Mettez à jour les applications
Mettez à jour toutes les applications pour utiliser la nouvelle clé
3
Testez soigneusement
Assurez-vous que tous les services fonctionnent avec la nouvelle clé
4
Révoquez l'ancienne clé
Supprimez l’ancienne clé de votre tableau de bord
Surveillance de l'utilisation
Vérifiez régulièrement votre utilisation de l’API dans le tableau de bord Helius pour des motifs inhabituels.Signaux d’alerte à surveiller :
- Pics soudains d’utilisation
- Requêtes depuis des emplacements inattendus
- Taux d’erreurs élevés
- Utilisation hors des heures ouvrées
Liste de contrôle de sécurité
✅ Sécurité de développement
✅ Sécurité de développement
- Utilisez des variables d’environnement pour les clés API
- Ne jamais commettre de clés API dans le contrôle de version
- Utilisez différentes clés pour différents environnements
- Configurez des règles de contrôle d’accès pour les domaines de développement
- Utilisez des URL sécurisées pour le développement frontend
✅ Sécurité de production
✅ Sécurité de production
- Mettez en œuvre des règles de contrôle d’accès appropriées
- Utilisez un proxy RPC pour une sécurité maximale
- Surveillez régulièrement l’utilisation de l’API
- Configurez des alertes pour des motifs d’utilisation inhabituels
- Faites tourner les clés régulièrement
- Documentez vos procédures de sécurité
✅ Réponse d'urgence
✅ Réponse d'urgence
- Avoir une procédure de rotation des clés prête
- Savoir comment révoquer rapidement les clés compromises
- Surveiller les violations de sécurité
- Avoir les coordonnées de support Helius
- Garder des sauvegardes de vos configurations de sécurité
Erreurs courantes à éviter
Besoin d’aide ?
Communauté Discord
Obtenez de l’aide de la communauté et de l’équipe Helius
Équipe de support
Contactez notre équipe de support pour des préoccupations de sécurité