

Warum der Schutz deiner API keys wichtig ist
Wenn du API keys clientseitig offenlegst, können böswillige Akteure sie finden und missbrauchen. Mögliche Folgen:Exhaust Your Quota
Böswillige Nutzung kann deine API-Limits schnell ausschöpfen und Dienstunterbrechungen verursachen
Increase Your Bills
Unbefugte requests können Kosten durch automatische Skalierung auslösen oder die Limits deines Tarifs überschreiten
Compromise Security
Offengelegte API keys können Zugriff auf vertrauliche Daten und Vorgänge ermöglichen
Damage Performance
Eine hohe unbefugte Nutzung kann die Leistung deiner Anwendung beeinträchtigen
Schutzmethoden
Helius bietet mehrere Schutzebenen, um deine API keys abzusichern:- RPC Proxy
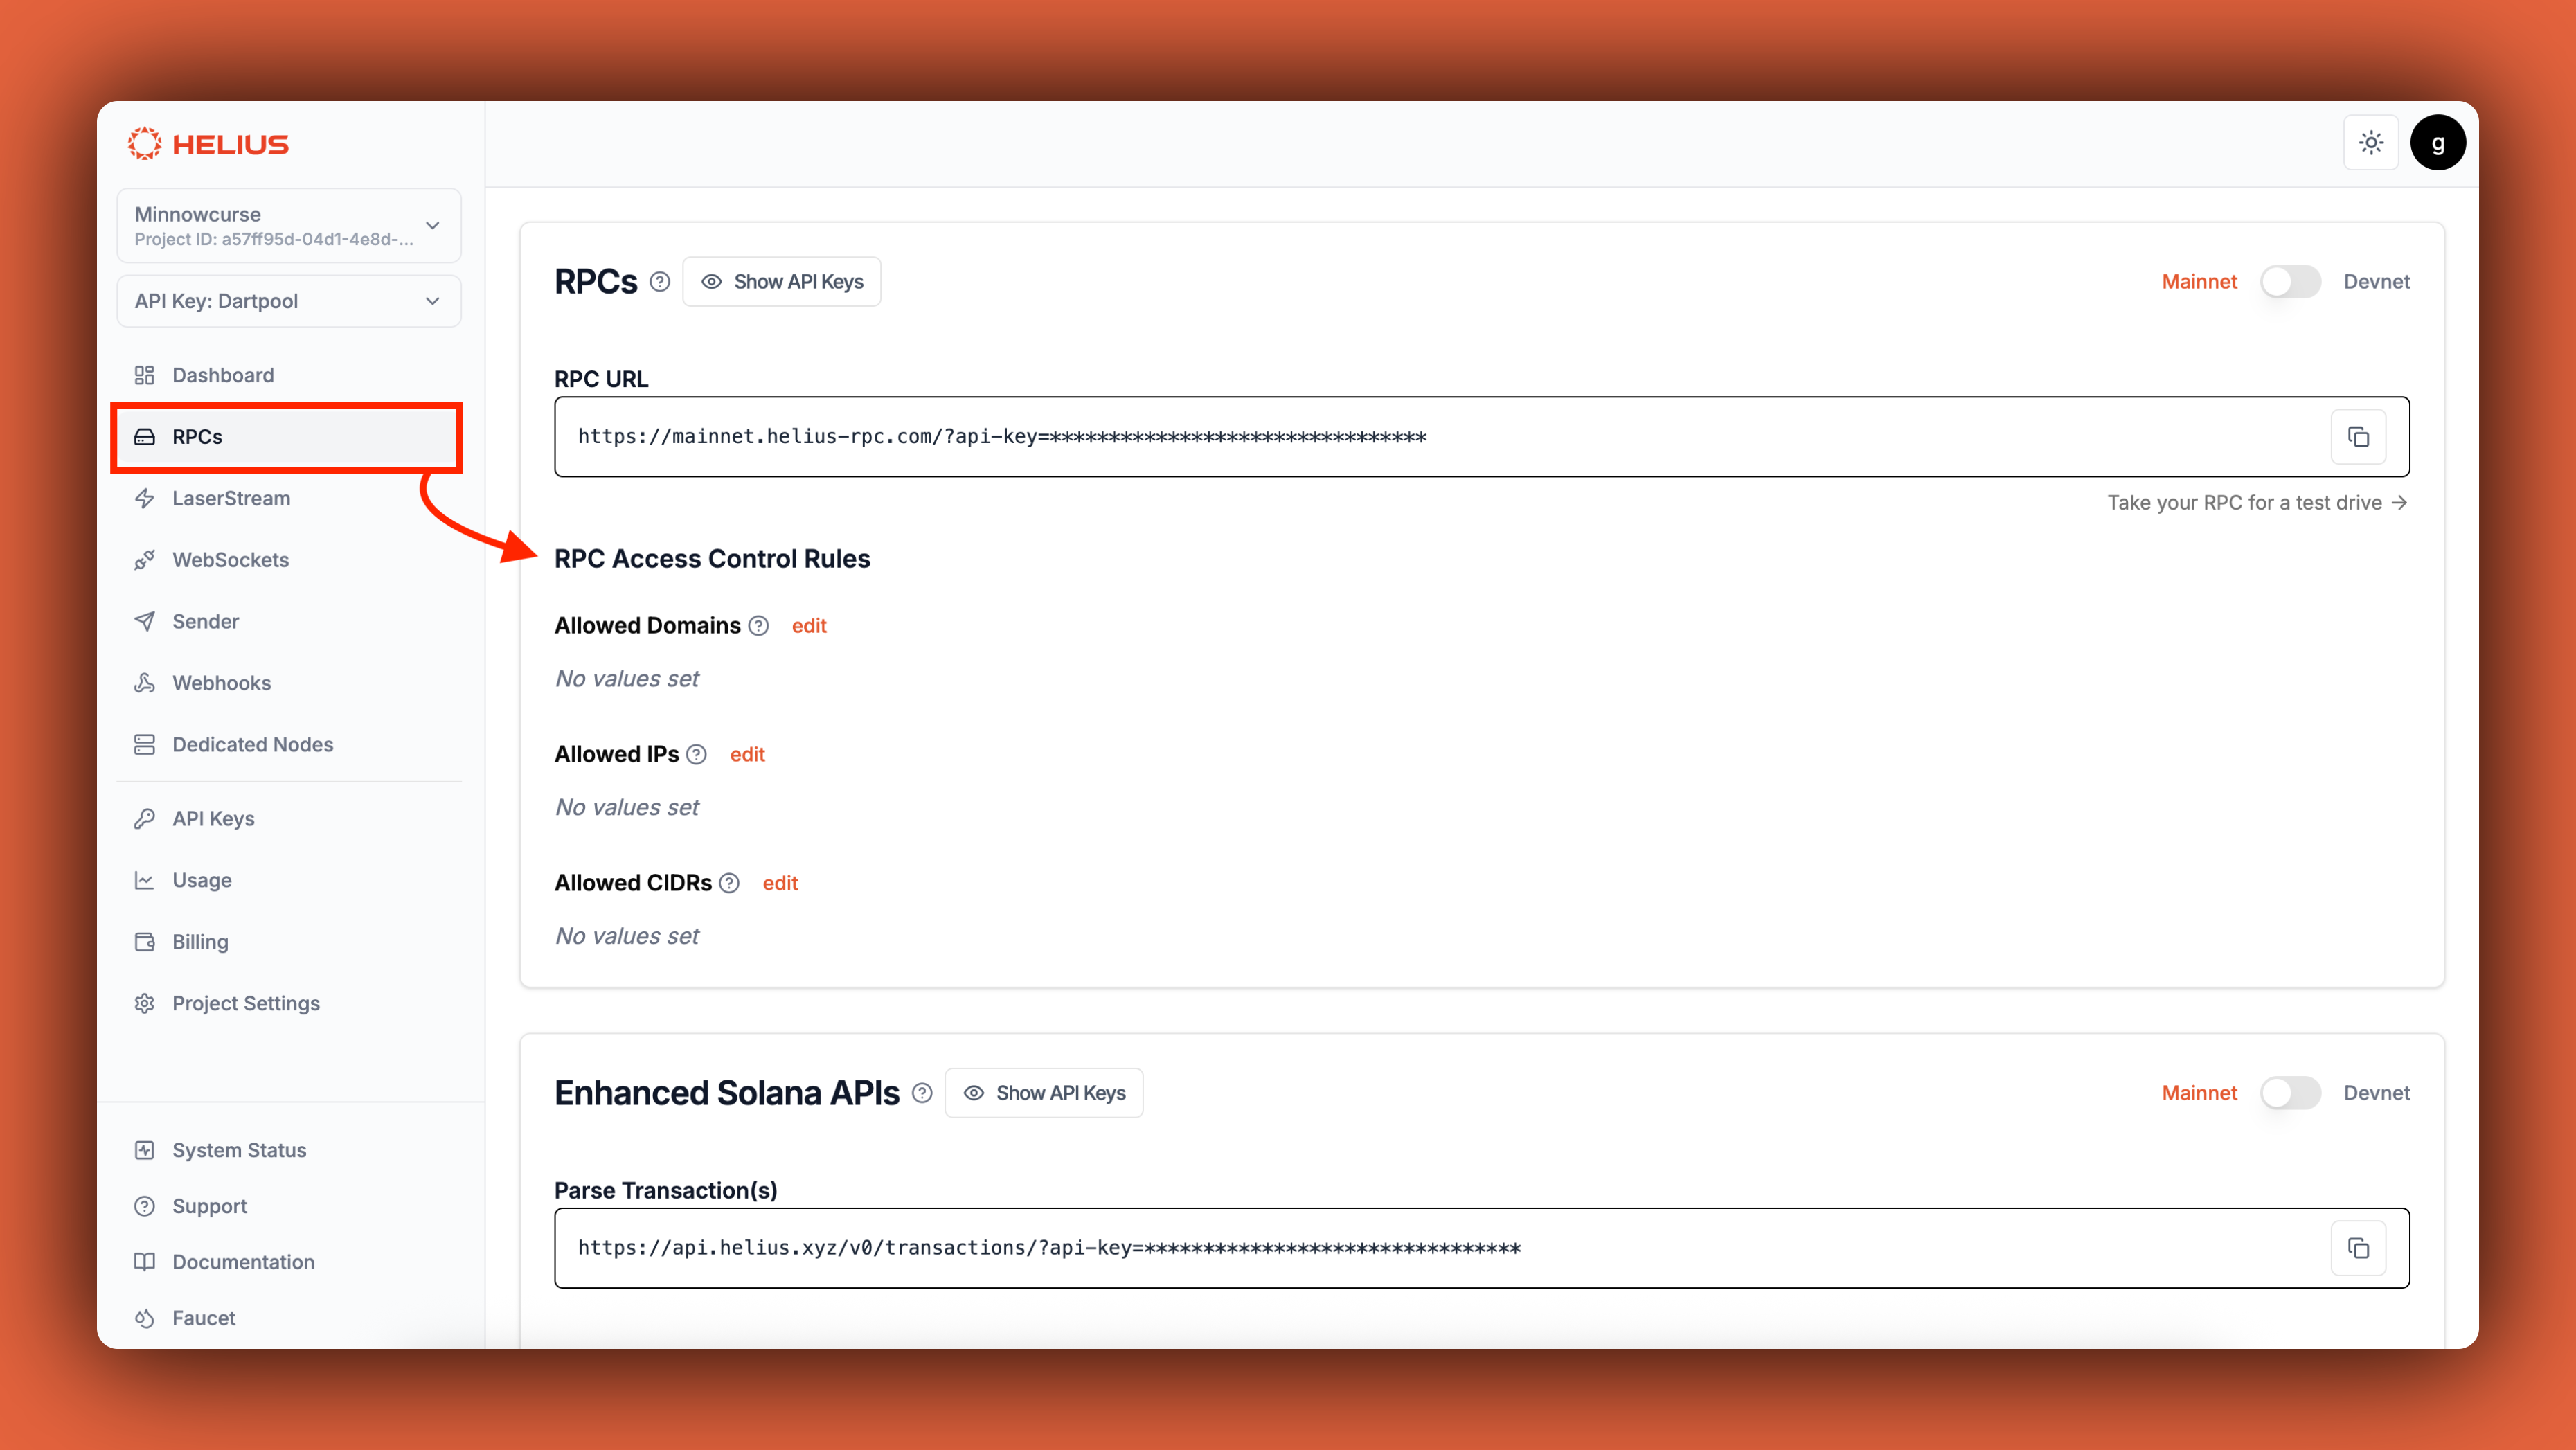
- Access Control Rules
- Secure URL
Stelle deinen eigenen Proxy bereit, um maximale Sicherheit und Kontrolle zu erhalten.
Helius RPC Proxy
Ein einfacher Open-Source-RPC-Proxy, den du mit nur einem Klick auf Cloudflare bereitstellen kannst.
Vorteile eines Proxys
Complete Key Protection
Dein API key bleibt serverseitig und wird niemals gegenüber Clients offengelegt
Custom Rate Limiting
Implementiere dein eigenes rate limiting und eigene Nutzungskontrollen
Request Filtering
Filtere und validiere requests, bevor sie Helius erreichen
Usage Analytics
Überwache und analysiere die Nutzungsmuster deiner API
Best Practices
Environment Variables
Schreibe API keys niemals fest in deinen Quellcode. Verwende stattdessen Umgebungsvariablen.
Separate Keys for Different Environments
Verwende unterschiedliche API keys für Entwicklungs-, Staging- und Produktionsumgebungen.
Regular Key Rotation
Rotiere deine API keys regelmäßig und sofort, wenn du vermutest, dass sie kompromittiert wurden.
1
Generate New Key
Erstelle einen neuen API key in deinem Helius-Dashboard
2
Update Applications
Aktualisiere alle Anwendungen, damit sie den neuen API key verwenden
3
Test Thoroughly
Stelle sicher, dass alle Dienste mit dem neuen API key funktionieren
4
Revoke Old Key
Lösche den alten API key aus deinem Dashboard
Monitor Usage
Prüfe die API-Nutzung in deinem Helius-Dashboard regelmäßig auf ungewöhnliche Muster.Achte auf diese Warnsignale:
- Plötzliche Nutzungsspitzen
- Requests von unerwarteten Standorten
- Hohe Fehlerraten
- Nutzung außerhalb der üblichen Betriebszeiten
Sicherheitscheckliste
✅ Development Security
✅ Development Security
- Verwende Umgebungsvariablen für API keys
- Übertrage API keys niemals in die Versionsverwaltung
- Verwende unterschiedliche API keys für verschiedene Umgebungen
- Richte Zugriffsregeln für Entwicklungsdomains ein
- Verwende sichere URLs für die Frontend-Entwicklung
✅ Production Security
✅ Production Security
- Implementiere geeignete Zugriffsregeln
- Verwende einen RPC-Proxy für maximale Sicherheit
- Überwache die API-Nutzung regelmäßig
- Richte Warnmeldungen für ungewöhnliche Nutzungsmuster ein
- Rotiere API keys regelmäßig
- Dokumentiere deine Sicherheitsverfahren
✅ Emergency Response
✅ Emergency Response
- Halte ein Verfahren zur Rotation von API keys bereit
- Stelle sicher, dass du kompromittierte API keys schnell widerrufen kannst
- Überwache mögliche Sicherheitsverletzungen
- Halte die Kontaktdaten des Helius-Supports bereit
- Bewahre Sicherungskopien deiner Sicherheitskonfigurationen auf
Häufige Fehler, die du vermeiden solltest
Brauchst du Hilfe?
Discord Community
Erhalte Hilfe von der Community und dem Helius-Team
Support Team
Wende dich bei Sicherheitsbedenken an unser Supportteam