> ## Documentation Index
> Fetch the complete documentation index at: https://www.helius.dev/docs/llms.txt
> Use this file to discover all available pages before exploring further.
# Защита ключей Solana API: рекомендации по безопасности
> Защитите ключи Helius Solana API от злоумышленников. Правила контроля доступа, RPC-прокси и рекомендации по безопасности для предотвращения несанкционированного использования и расходов.
**Предупреждение о безопасности ключей API**: раскрытие ключей API может привести к несанкционированному использованию, исчерпанию квоты и непредвиденным расходам. Всегда защищайте ключи в рабочих приложениях.
## Почему важно защищать ключи
Если вы раскрываете ключи API на стороне клиента, злоумышленники могут обнаружить и использовать их, что потенциально приведет к следующим последствиям:
Злоумышленники могут быстро исчерпать лимиты API и вызвать перебои в работе сервиса
Несанкционированные запросы могут повлечь расходы на автоматическое масштабирование или привести к превышению лимитов тарифного плана
Раскрытые ключи могут предоставить доступ к конфиденциальным данным и операциям
Большой объем несанкционированного использования может снизить производительность вашего приложения
## Способы защиты
Helius предоставляет несколько уровней защиты для обеспечения безопасности ключей API:
Разверните собственный прокси-сервер для максимальной безопасности и контроля.
Простой RPC-прокси с открытым исходным кодом, который можно развернуть в Cloudflare одним щелчком.
### Преимущества использования прокси-сервера
Ваш ключ API хранится на стороне сервера и никогда не раскрывается клиентам
Реализуйте собственное ограничение частоты запросов и контроль использования
Фильтруйте и проверяйте запросы до их отправки в Helius
Отслеживайте и анализируйте модели использования API
Настройте точные параметры контроля доступа на панели управления Helius, чтобы ограничить использование API.
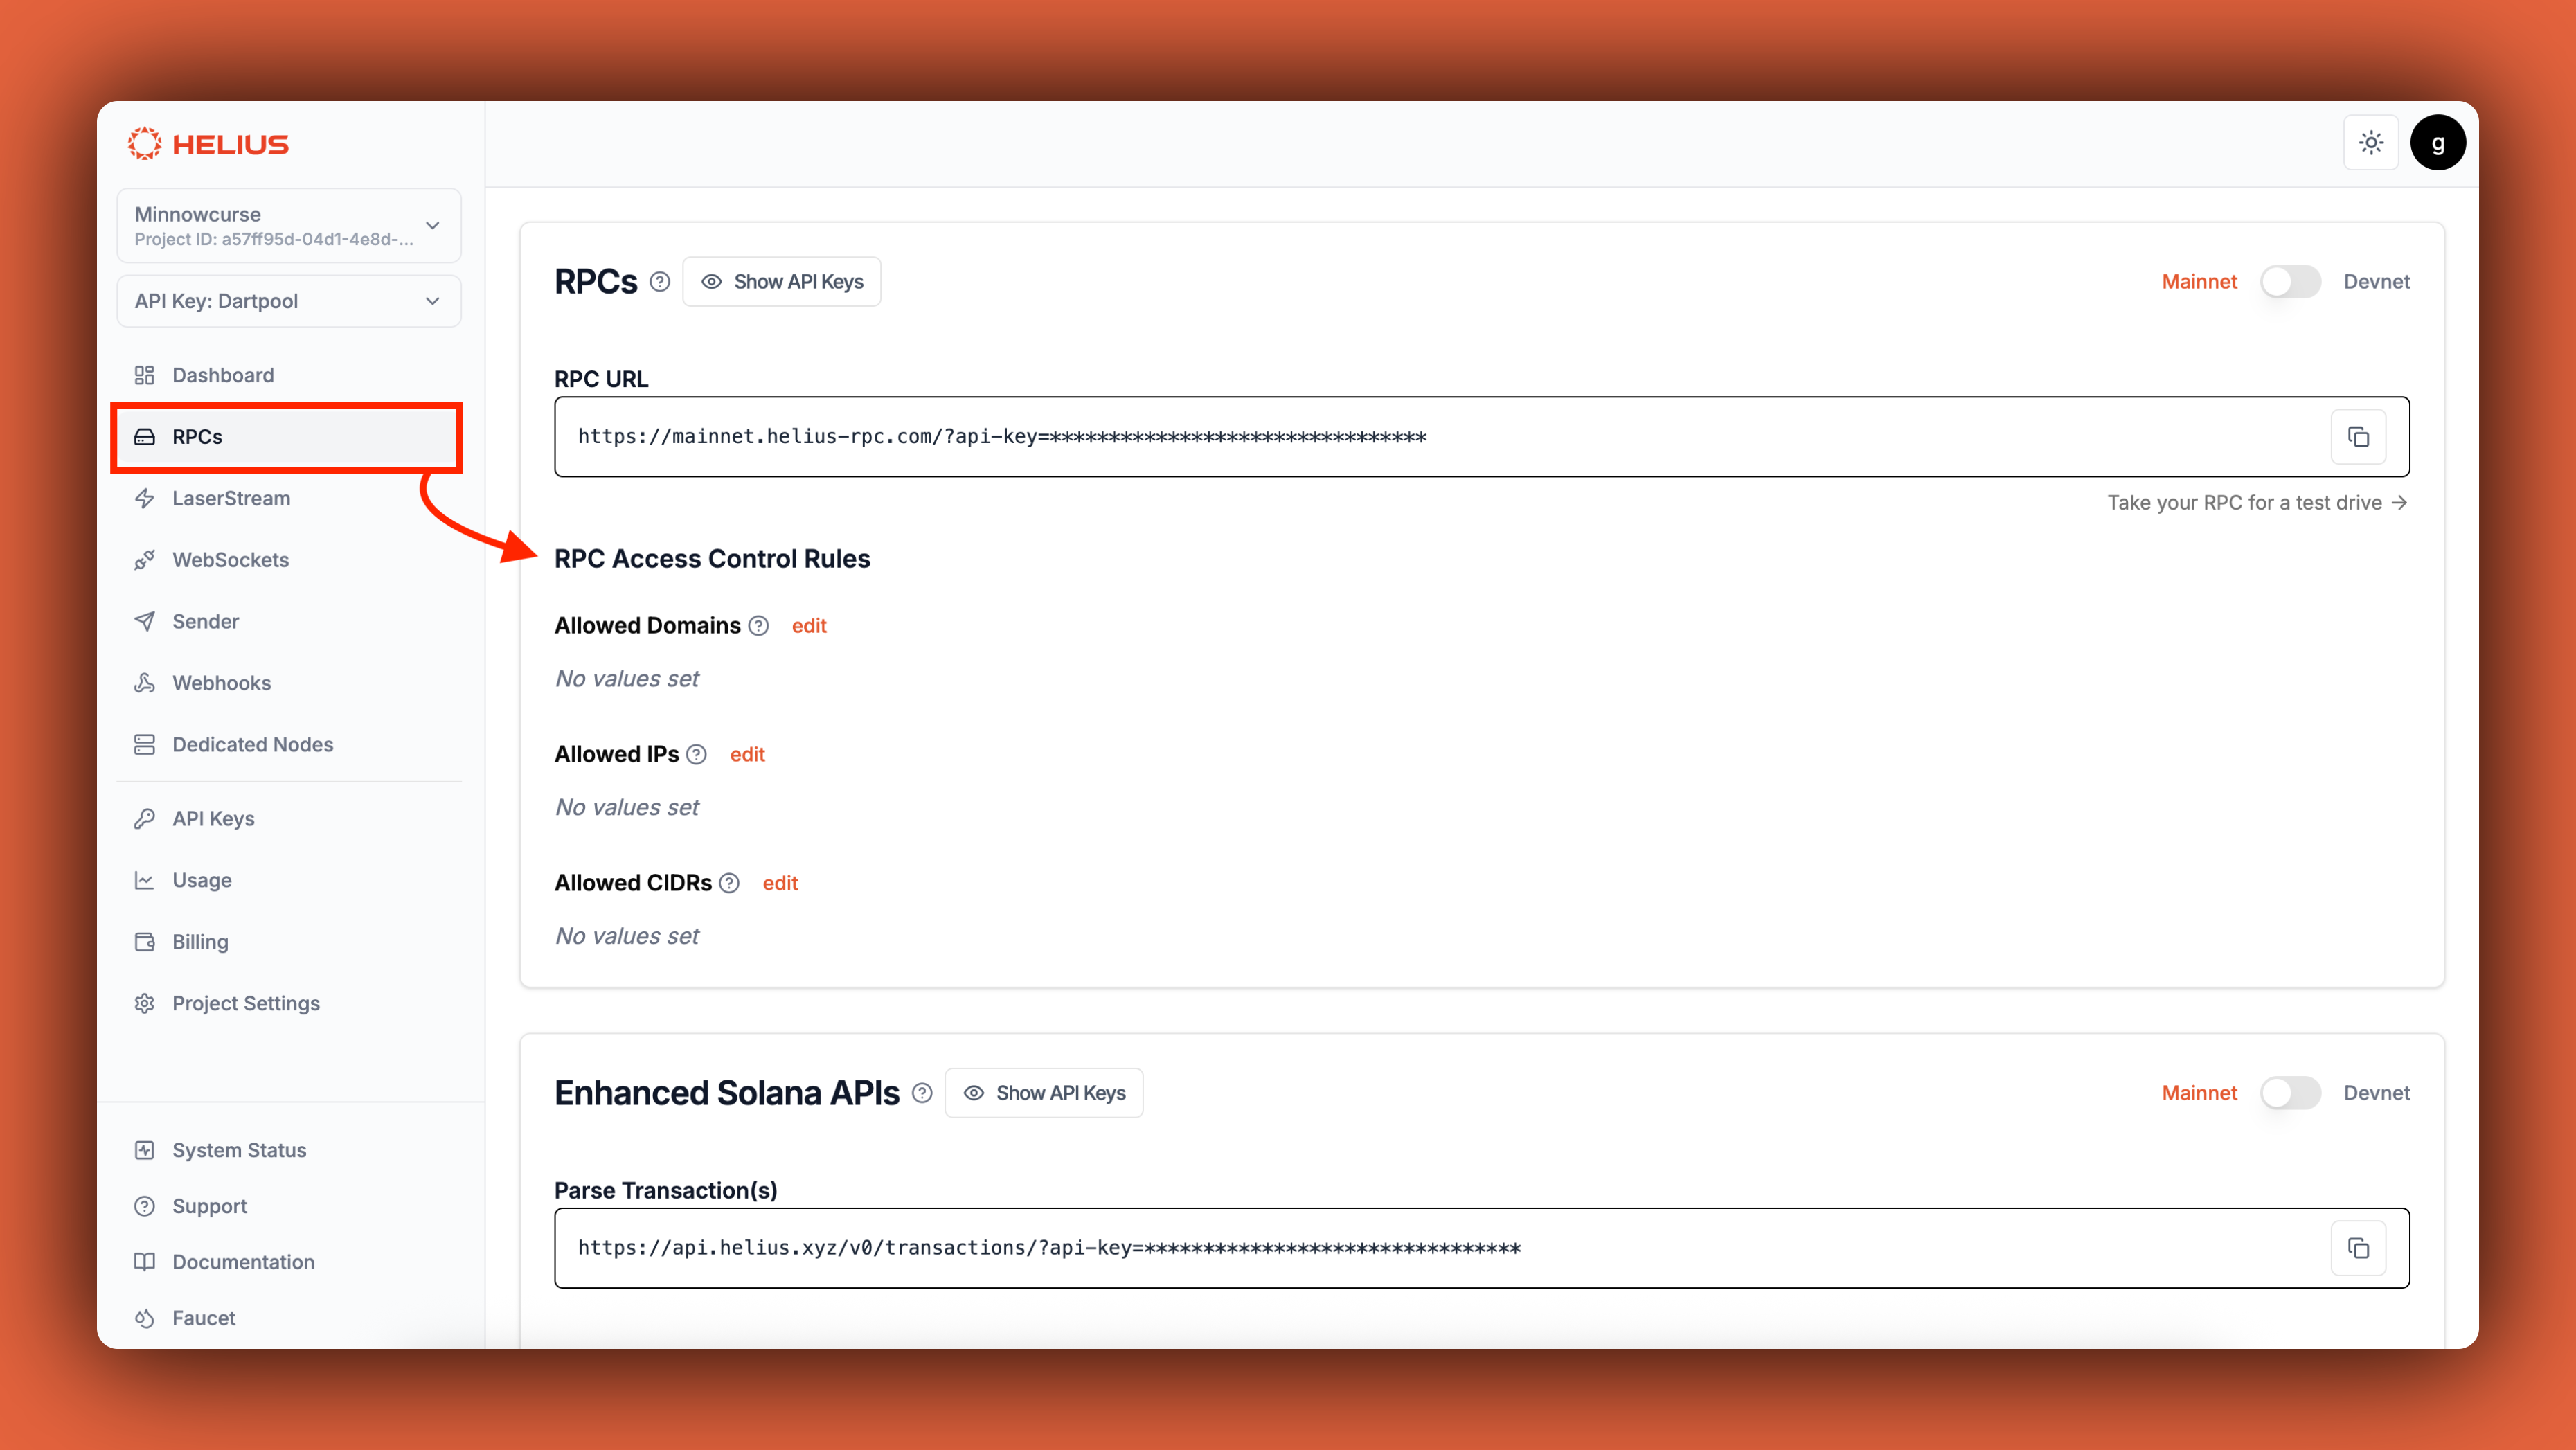 ### Доступные типы правил
Ограничьте доступ определенными доменами — идеальный вариант для веб-приложений.
**Примеры использования:**
* Рабочие веб-сайты (`yourdapp.com`)
* Тестовые среды (`staging.yourdapp.com`)
* Предварительные развертывания (`preview.yourdapp.com`)
**Пример конфигурации:**
```
yourdapp.com
www.yourdapp.com
staging.yourdapp.com
```
Ограничьте доступ определенными IP-адресами — идеальный вариант для серверных приложений.
**Примеры использования:**
* Серверы бэкенда со статическими IP-адресами
* Конвейеры CI/CD
* Сервисы, размещенные в облаке
**Пример конфигурации:**
```
203.0.113.1
198.51.100.42
185.199.108.153
```
Здесь работают только общедоступные IP-адреса. Частные или локальные IP-адреса (например, 192.168.x.x или 10.x.x.x) не поддерживаются.
Ограничьте доступ диапазонами IP-адресов в нотации CIDR — оптимальный вариант для корпоративных сетей.
**Примеры использования:**
* Диапазоны общедоступных IP-адресов компании
* Диапазоны IP-адресов облачного провайдера
* Блоки IP-адресов центра обработки данных
**Пример конфигурации:**
```
203.0.113.0/24
198.51.100.0/24
185.199.108.0/22
```
Здесь работают только диапазоны общедоступных IP-адресов. Частные блоки CIDR (192.168.0.0/16, 10.0.0.0/8, 172.16.0.0/12) не поддерживаются.
Используйте наш безопасный URL во фронтенд-приложениях, не раскрывая ключ API.
**Ограничение частоты запросов**: безопасные URL допускают до 5 запросов в секунду (RPS) с каждого IP-адреса, поэтому они идеально подходят для фронтенд-приложений.
**Только платные тарифы**: безопасные URL доступны на платных тарифах. Бесплатные тарифы не включают эту функцию.
### Как использовать безопасные URL
Найдите безопасный URL на панели управления Helius в разделе RPCs
Используйте безопасный URL вместо обычного URL RPC с ключом API
Для безопасного URL не требуется параметр ключа API
```javascript theme={"system"}
// Instead of this (exposes API key):
const connection = new Connection('https://mainnet.helius-rpc.com/?api-key=YOUR_API_KEY');
// Use this (secure, no API key exposed):
const connection = new Connection('https://your-secure-url.helius-rpc.com');
```
**Идеально подходит для**: фронтенд-приложений, мобильных приложений и любого клиентского кода, в котором невозможно скрыть ключ API.
## Рекомендации
Никогда не прописывайте ключи API непосредственно в исходном коде. Вместо этого используйте переменные окружения.
```javascript theme={"system"}
// ❌ Don't do this
const apiKey = "your-api-key-here";
// ✅ Do this instead
const apiKey = process.env.HELIUS_API_KEY;
```
Используйте разные ключи API для сред разработки, тестирования и эксплуатации.
```javascript theme={"system"}
const getApiKey = () => {
switch (process.env.NODE_ENV) {
case 'production':
return process.env.HELIUS_API_KEY_PROD;
case 'staging':
return process.env.HELIUS_API_KEY_STAGING;
default:
return process.env.HELIUS_API_KEY_DEV;
}
};
```
Регулярно меняйте ключи API и немедленно заменяйте их при подозрении на компрометацию.
Создайте новый ключ API на панели управления Helius
Обновите все приложения, чтобы они использовали новый ключ
Убедитесь, что все сервисы работают с новым ключом
Удалите старый ключ с панели управления
Регулярно проверяйте статистику использования API на панели управления Helius на наличие необычных закономерностей.
**Признаки, требующие внимания:**
* Внезапные скачки использования
* Запросы из неожиданных местоположений
* Высокая частота ошибок
* Использование в нерабочее время
## Контрольный список безопасности
* [ ] Используйте переменные окружения для ключей API
* [ ] Никогда не добавляйте ключи API в систему контроля версий
* [ ] Используйте разные ключи для разных сред
* [ ] Настройте правила контроля доступа для доменов разработки
* [ ] Используйте безопасные URL при разработке фронтенда
* [ ] Настройте соответствующие правила контроля доступа
* [ ] Используйте RPC-прокси для максимальной безопасности
* [ ] Регулярно отслеживайте использование API
* [ ] Настройте оповещения о необычных моделях использования
* [ ] Регулярно меняйте ключи
* [ ] Документируйте процедуры безопасности
* [ ] Подготовьте процедуру смены ключей
* [ ] Узнайте, как быстро отозвать скомпрометированные ключи
* [ ] Отслеживайте нарушения безопасности
* [ ] Подготовьте контактные данные службы поддержки Helius
* [ ] Храните резервные копии конфигураций безопасности
## Распространенные ошибки, которых следует избегать
**Избегайте следующих распространенных ошибок безопасности:**
1. **Жестко заданные ключи во фронтенд-коде JavaScript** — всегда используйте безопасные URL или прокси-серверы
2. **Добавление ключей в репозитории Git** — используйте переменные окружения и `.gitignore`
3. **Использование рабочих ключей при разработке** — используйте отдельные ключи для разных сред
4. **Отсутствие правил контроля доступа** — всегда настраивайте ограничения по доменам и IP-адресам
5. **Игнорирование необычных моделей использования** — регулярно проверяйте панель управления
## Нужна помощь?
Получите помощь от сообщества и команды Helius
Обратитесь в службу поддержки по вопросам безопасности
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.