> ## Documentation Index
> Fetch the complete documentation index at: https://www.helius.dev/docs/llms.txt
> Use this file to discover all available pages before exploring further.
# Protégez vos clés API Solana : Meilleures pratiques de sécurité
> Sécurisez vos clés API Helius Solana contre les acteurs malveillants. Règles de contrôle d'accès, proxy RPC et meilleures pratiques de sécurité pour prévenir l'utilisation non autorisée et les frais.
**Alerte de sécurité des clés API** : Les clés API exposées peuvent entraîner une utilisation non autorisée, l'épuisement des quotas et des frais inattendus. Protégez toujours vos clés dans les applications en production.
## Pourquoi la protection des clés est importante
Lorsque vous exposez des clés API côté client, des acteurs malveillants peuvent les découvrir et les abuser, potentiellement :
Une utilisation malveillante peut rapidement consommer vos limites API et causer des interruptions de service
Les requêtes non autorisées peuvent entraîner des frais d'auto-scalabilité ou vous dépasser des limites de plan
Les clés exposées peuvent fournir un accès à des données et opérations sensibles
Une utilisation non autorisée élevée peut affecter les performances de votre application
## Méthodes de protection
Helius fournit plusieurs couches de protection pour sécuriser vos clés API :
Déployez votre propre proxy pour une sécurité et un contrôle maximum.
Un proxy RPC simple et open-source que vous pouvez déployer en 1-clic sur Cloudflare.
### Avantages de l'utilisation d'un Proxy
Votre clé API reste côté serveur, jamais exposée aux clients
Mettez en œuvre votre propre limitation de débit et contrôles d'utilisation
Filtrer et valider les requêtes avant qu'elles n'atteignent Helius
Surveillez et analysez vos modèles d'utilisation de l'API
Configurez des contrôles d'accès précis dans votre tableau de bord Helius pour restreindre l'utilisation de l'API.
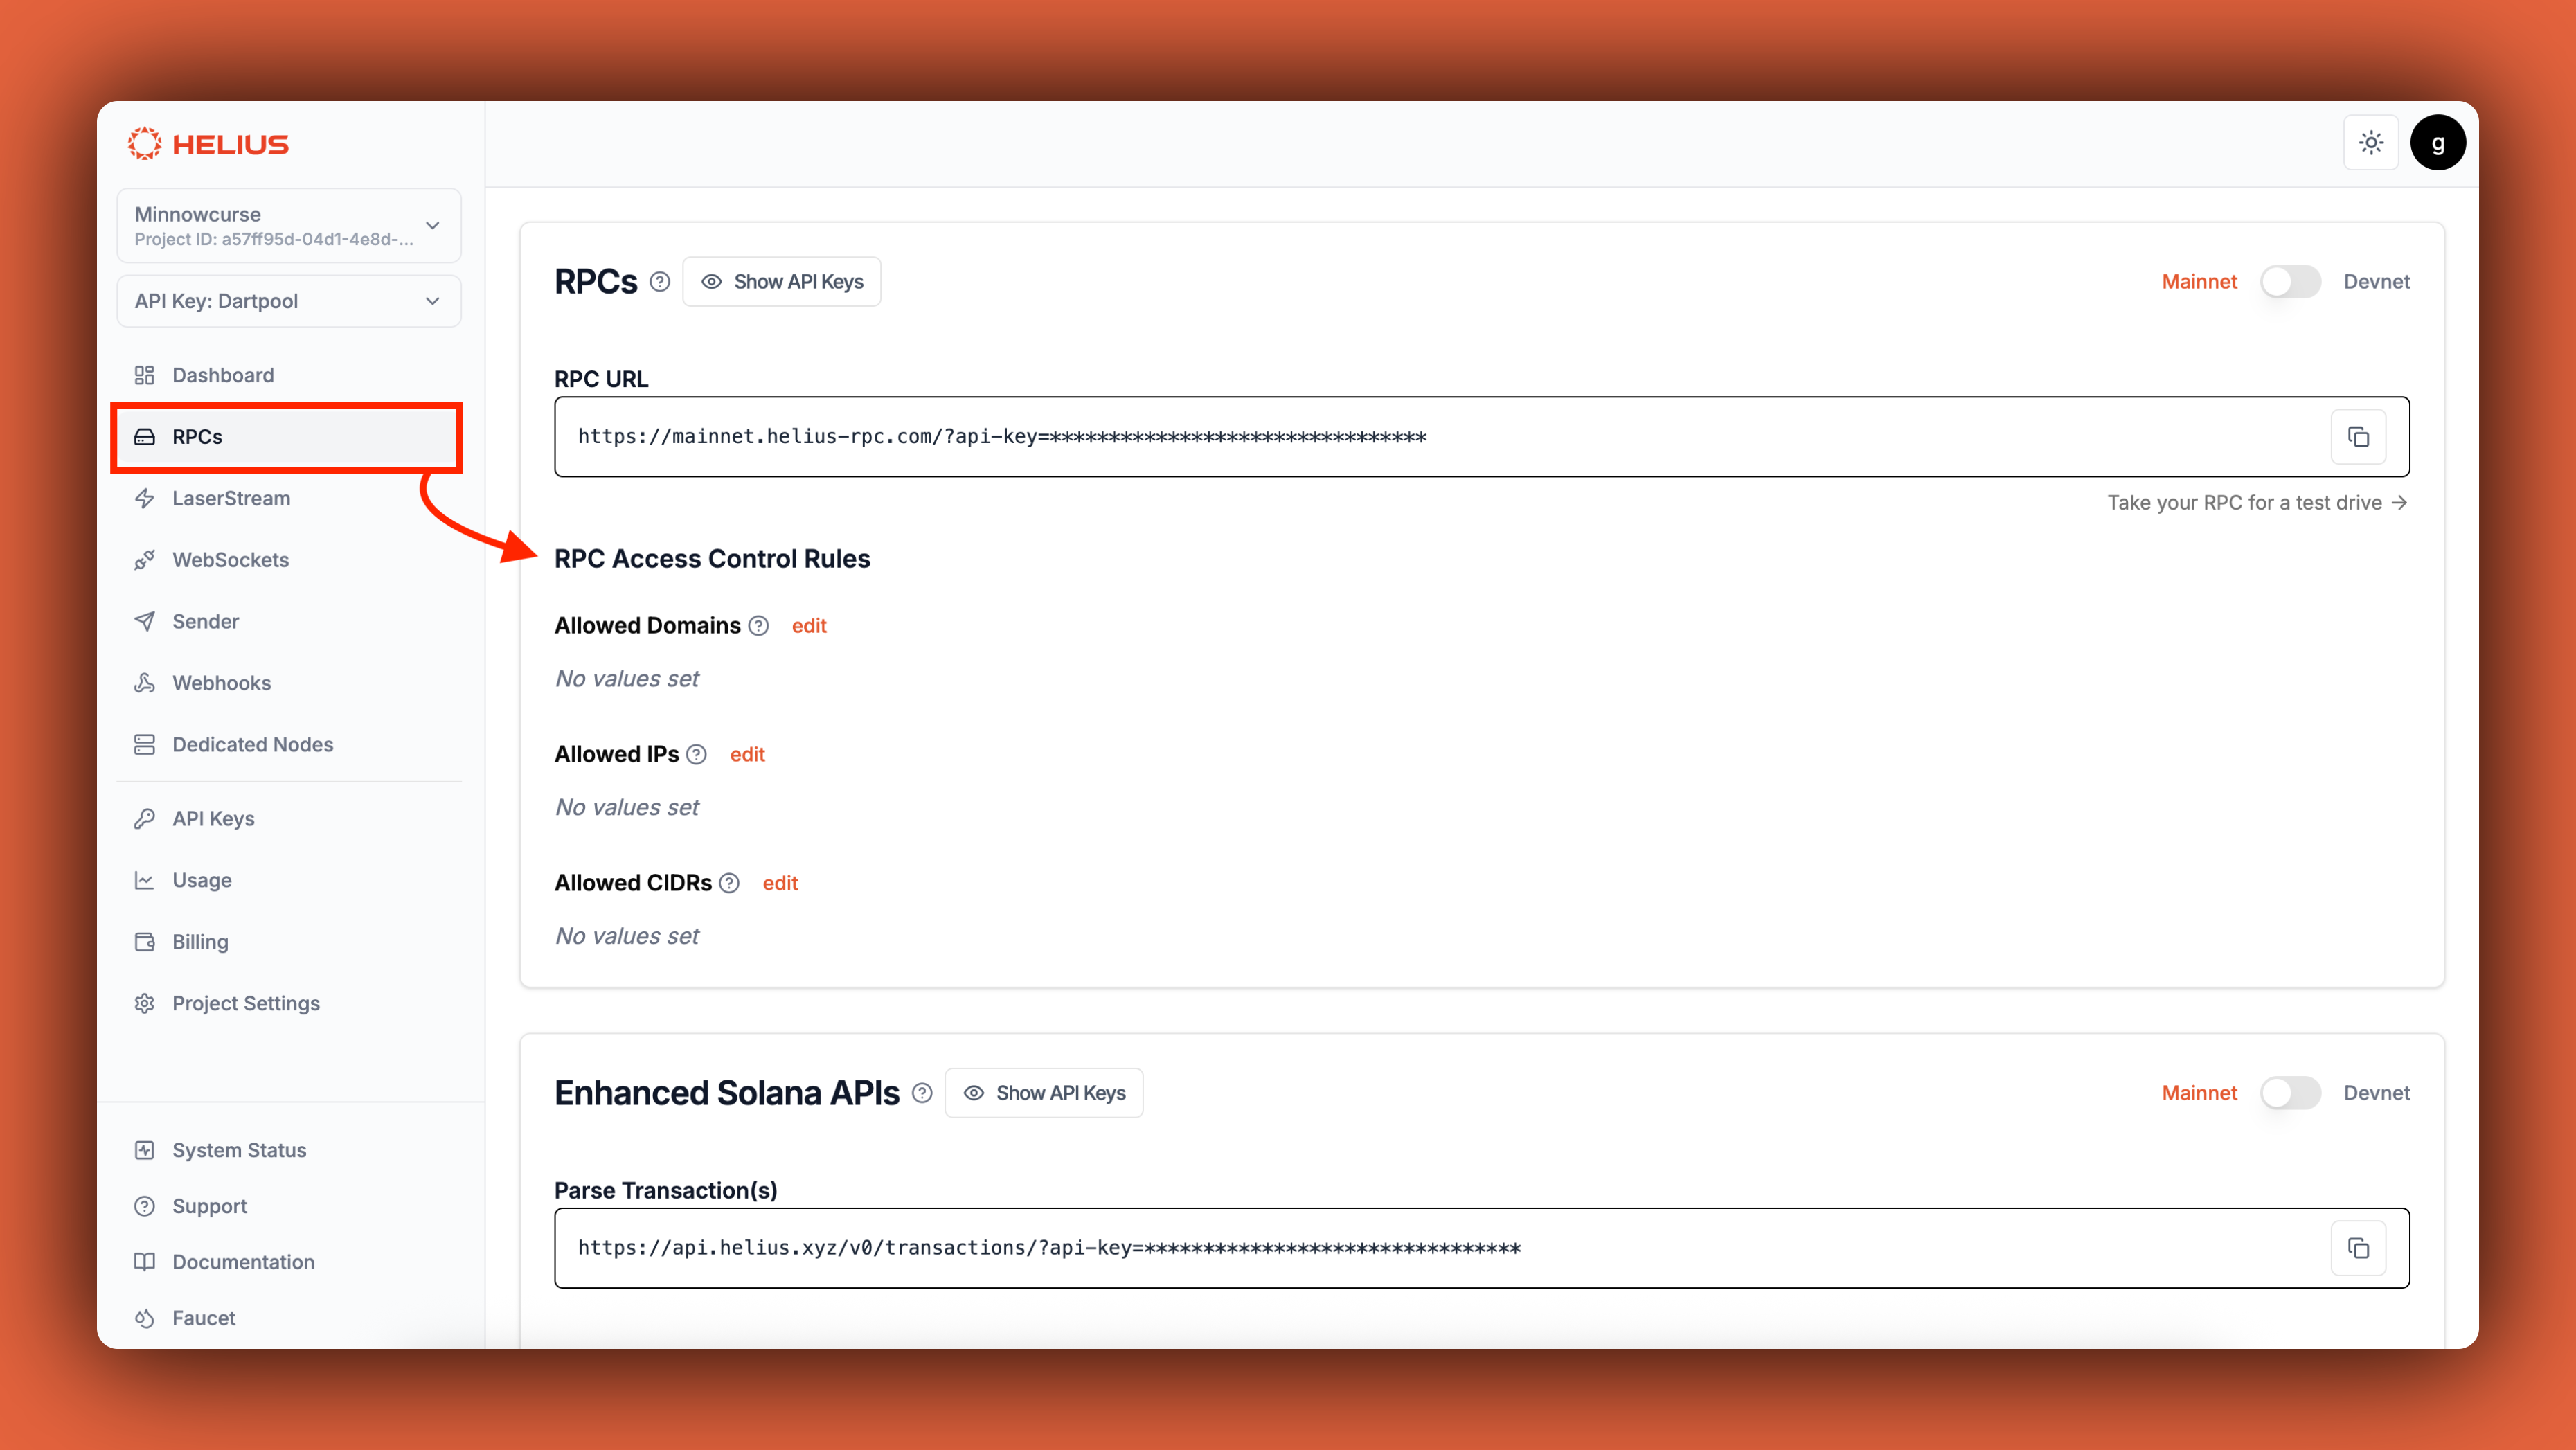 ### Types de règles disponibles
Restreindre l'accès à des domaines spécifiques - idéal pour les applications web.
**Cas d'utilisation :**
* Sites Web de production (`yourdapp.com`)
* Environnements de staging (`staging.yourdapp.com`)
* Déploiements de prévisualisation (`preview.yourdapp.com`)
**Configuration d'exemple :**
```
yourdapp.com
www.yourdapp.com
staging.yourdapp.com
```
Restreindre l'accès à des adresses IP spécifiques - idéal pour les applications serveur.
**Cas d'utilisation :**
* Serveurs backend avec IP statiques
* Pipelines CI/CD
* Services hébergés dans le cloud
**Configuration d'exemple :**
```
203.0.113.1
198.51.100.42
185.199.108.153
```
Seules les adresses IP publiques fonctionnent ici. Les IP privées/locales (comme 192.168.x.x ou 10.x.x.x) ne fonctionnent pas.
Restreindre l'accès à des plages IP en utilisant la notation CIDR - idéal pour les réseaux d'entreprise.
**Cas d'utilisation :**
* Plages IP publiques d'entreprise
* Plages IP de fournisseurs de cloud
* Blocs IP de centre de données
**Configuration d'exemple :**
```
203.0.113.0/24
198.51.100.0/24
185.199.108.0/22
```
Seules les plages IP publiques fonctionnent ici. Les blocs CIDR privés (192.168.0.0/16, 10.0.0.0/8, 172.16.0.0/12) ne fonctionnent pas.
Utilisez notre URL sécurisée pour les applications frontend sans exposer votre clé API.
**Limité par le débit** : Les URL sécurisées sont limitées à 5 requêtes par seconde (RPS) par adresse IP, ce qui les rend parfaites pour les applications frontend.
**Plans payants uniquement** : Les URL sécurisées sont disponibles sur les plans payants. Les plans gratuits n'incluent pas cette fonctionnalité.
### Comment utiliser les URL sécurisées
Trouvez votre URL sécurisée dans le tableau de bord Helius sous la section RPCs
Utilisez l'URL sécurisée au lieu de votre URL RPC régulière avec la clé API
L'URL sécurisée ne nécessite pas de paramètre de clé API
```javascript theme={"system"}
// Instead of this (exposes API key):
const connection = new Connection('https://mainnet.helius-rpc.com/?api-key=YOUR_API_KEY');
// Use this (secure, no API key exposed):
const connection = new Connection('https://your-secure-url.helius-rpc.com');
```
**Parfait pour** : Les applications frontend, les applications mobiles et tout code côté client où vous ne pouvez pas masquer la clé API.
## Meilleures pratiques
Ne jamais coder en dur les clés API dans votre code source. Utilisez des variables d'environnement à la place.
```javascript theme={"system"}
// ❌ Don't do this
const apiKey = "your-api-key-here";
// ✅ Do this instead
const apiKey = process.env.HELIUS_API_KEY;
```
Utilisez différentes clés API pour les environnements de développement, de staging et de production.
```javascript theme={"system"}
const getApiKey = () => {
switch (process.env.NODE_ENV) {
case 'production':
return process.env.HELIUS_API_KEY_PROD;
case 'staging':
return process.env.HELIUS_API_KEY_STAGING;
default:
return process.env.HELIUS_API_KEY_DEV;
}
};
```
Faites tourner vos clés API régulièrement et immédiatement si vous soupçonnez qu'elles ont été compromises.
Créez une nouvelle clé API dans votre tableau de bord Helius
Mettez à jour toutes les applications pour utiliser la nouvelle clé
Assurez-vous que tous les services fonctionnent avec la nouvelle clé
Supprimez l'ancienne clé de votre tableau de bord
Vérifiez régulièrement votre utilisation de l'API dans le tableau de bord Helius pour des motifs inhabituels.
**Signaux d'alerte à surveiller :**
* Pics soudains d'utilisation
* Requêtes depuis des emplacements inattendus
* Taux d'erreurs élevés
* Utilisation hors des heures ouvrées
## Liste de contrôle de sécurité
* [ ] Utilisez des variables d'environnement pour les clés API
* [ ] Ne jamais commettre de clés API dans le contrôle de version
* [ ] Utilisez différentes clés pour différents environnements
* [ ] Configurez des règles de contrôle d'accès pour les domaines de développement
* [ ] Utilisez des URL sécurisées pour le développement frontend
* [ ] Mettez en œuvre des règles de contrôle d'accès appropriées
* [ ] Utilisez un proxy RPC pour une sécurité maximale
* [ ] Surveillez régulièrement l'utilisation de l'API
* [ ] Configurez des alertes pour des motifs d'utilisation inhabituels
* [ ] Faites tourner les clés régulièrement
* [ ] Documentez vos procédures de sécurité
* [ ] Avoir une procédure de rotation des clés prête
* [ ] Savoir comment révoquer rapidement les clés compromises
* [ ] Surveiller les violations de sécurité
* [ ] Avoir les coordonnées de support Helius
* [ ] Garder des sauvegardes de vos configurations de sécurité
## Erreurs courantes à éviter
**Évitez ces pièges de sécurité courants :**
1. **Coder en dur des clés dans JavaScript frontend** - Utilisez toujours des URL sécurisées ou des proxies
2. **Commettre des clés dans des dépôts Git** - Utilisez des variables d'environnement et `.gitignore`
3. **Utiliser des clés de production pour le développement** - Séparez les clés pour différents environnements
4. **Ne pas définir de règles de contrôle d'accès** - Configurez toujours des restrictions de domaine/IP
5. **Ignorer les motifs d'utilisation inhabituels** - Surveillez régulièrement votre tableau de bord
## Besoin d'aide ?
Obtenez de l'aide de la communauté et de l'équipe Helius
Contactez notre équipe de support pour des préoccupations de sécurité