> ## Documentation Index
> Fetch the complete documentation index at: https://www.helius.dev/docs/llms.txt
> Use this file to discover all available pages before exploring further.
# Schützen Sie Ihre Solana API-Schlüssel: Sicherheitsbest Practices
> Sichern Sie Ihre Helius Solana API-Schlüssel vor böswilligen Akteuren. Zugriffssteuerungsregeln, RPC-Proxy und Sicherheitsbest Practices, um unbefugte Nutzung und Kosten zu verhindern.
**API-Schlüssel Sicherheitswarnung**: Offengelegte API-Schlüssel können zu unbefugter Nutzung, Ausschöpfung des Kontingents und unerwarteten Kosten führen. Schützen Sie Ihre Schlüssel in Produktionsanwendungen stets.
## Warum Schlüssel-Schutz wichtig ist
Wenn Sie API-Schlüssel auf der Client-Seite offenlegen, können böswillige Akteure sie finden und missbrauchen, was potenziell führen kann zu:
Böswillige Nutzung kann schnell Ihre API-Grenzen verbrauchen und Dienstunterbrechungen verursachen
Unbefugte Anfragen können Auto-Scaling-Kosten auslösen oder Sie über Planlimits drängen
Offengelegte Schlüssel können Zugang zu sensiblen Daten und Operationen bieten
Hohe unbefugte Nutzung kann die Leistung Ihrer Anwendung beeinträchtigen
## Schutzmethoden
Helius bietet mehrere Schutzschichten, um Ihre API-Schlüssel zu sichern:
Implementieren Sie Ihren eigenen Proxy für maximale Sicherheit und Kontrolle.
Ein einfacher, quelloffener RPC-Proxy, den Sie mit einem Klick zu Cloudflare bereitstellen können.
### Vorteile der Nutzung eines Proxys
Ihr API-Schlüssel bleibt serverseitig und wird nie den Clients ausgesetzt
Implementieren Sie Ihre eigene Ratenbegrenzung und Nutzungssteuerung
Filtern und validieren Sie Anfragen, bevor sie Helius erreichen
Überwachen und analysieren Sie Ihre API-Nutzungsmuster
Konfigurieren Sie präzise Zugriffssteuerungen in Ihrem Helius-Dashboard, um die API-Nutzung zu beschränken.
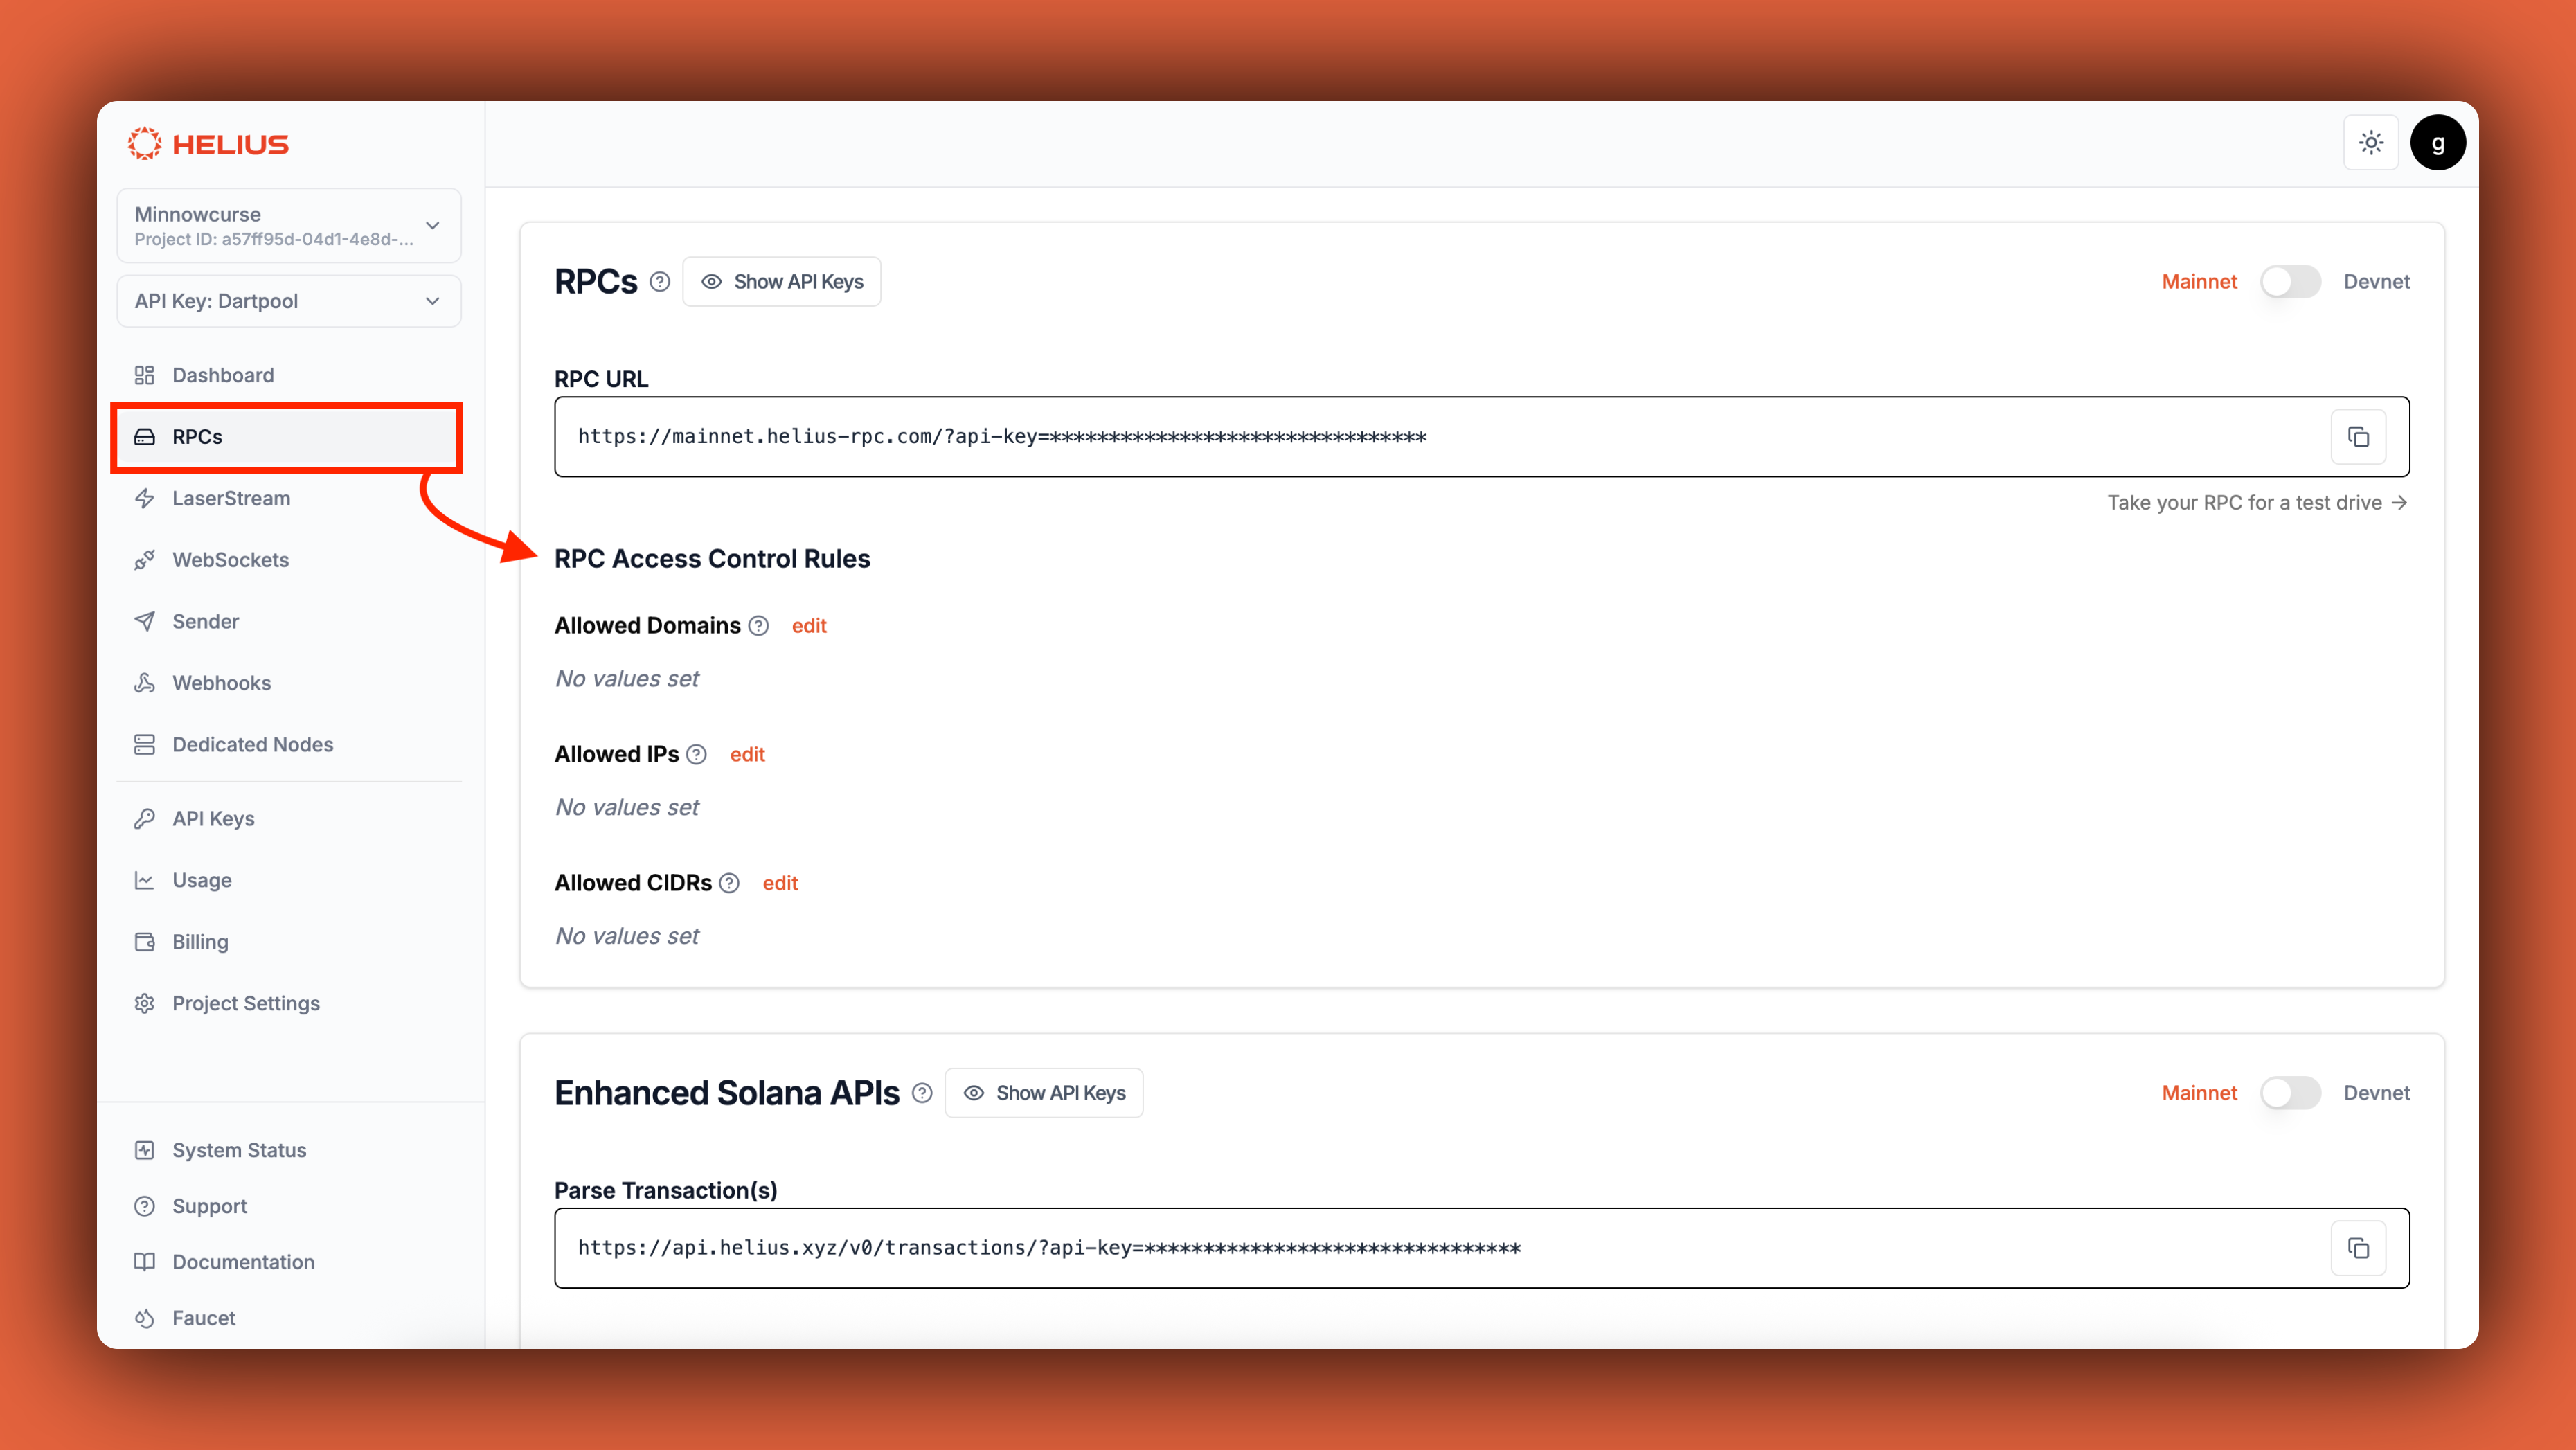 ### Verfügbare Regeltypen
Beschränken Sie den Zugriff auf bestimmte Domains - perfekt für Webanwendungen.
**Anwendungsfälle:**
* Produktiv-Websites (`yourdapp.com`)
* Staging-Umgebungen (`staging.yourdapp.com`)
* Vorschau-Bereitstellungen (`preview.yourdapp.com`)
**Beispielkonfiguration:**
```
yourdapp.com
www.yourdapp.com
staging.yourdapp.com
```
Beschränken Sie den Zugriff auf bestimmte IP-Adressen - ideal für Serveranwendungen.
**Anwendungsfälle:**
* Backend-Server mit statischen IPs
* CI/CD-Pipelines
* In der Cloud gehostete Dienste
**Beispielkonfiguration:**
```
203.0.113.1
198.51.100.42
185.199.108.153
```
Nur öffentliche IP-Adressen funktionieren hier. Private/ lokale IPs (wie 192.168.x.x oder 10.x.x.x) funktionieren nicht.
Beschränken Sie den Zugriff auf IP-Bereiche mithilfe von CIDR-Notation - ideal für Firmennetze.
**Anwendungsfälle:**
* Öffentliche IP-Bereiche großer Unternehmen
* IP-Bereiche von Cloud-Anbietern
* Rechenzentrum-IP-Blöcke
**Beispielkonfiguration:**
```
203.0.113.0/24
198.51.100.0/24
185.199.108.0/22
```
Nur öffentliche IP-Bereiche funktionieren hier. Private CIDR-Blöcke (192.168.0.0/16, 10.0.0.0/8, 172.16.0.0/12) funktionieren nicht.
Verwenden Sie unsere sichere URL für Frontend-Anwendungen, ohne Ihren API-Schlüssel offenzulegen.
**Ratenbegrenzt**: Sichere URLs sind auf 5 Anfragen pro Sekunde (RPS) pro IP-Adresse begrenzt, was sie perfekt für Frontend-Anwendungen macht.
**Nur bezahlte Pläne**: Sichere URLs sind bei bezahlten Plänen verfügbar. Kostenlose Pläne enthalten diese Funktion nicht.
### So verwenden Sie sichere URLs
Finden Sie Ihre sichere URL im Helius-Dashboard im Abschnitt RPCs
Verwenden Sie die sichere URL anstelle Ihrer regulären RPC-URL mit API-Schlüssel
Die sichere URL benötigt keinen API-Schlüssel-Parameter
```javascript theme={"system"}
// Instead of this (exposes API key):
const connection = new Connection('https://mainnet.helius-rpc.com/?api-key=YOUR_API_KEY');
// Use this (secure, no API key exposed):
const connection = new Connection('https://your-secure-url.helius-rpc.com');
```
**Perfekt für**: Frontend-Anwendungen, mobile Apps und jeden Client-seitigen Code, bei dem Sie den API-Schlüssel nicht verbergen können.
## Best Practices
Kodieren Sie niemals API-Schlüssel in Ihrem Quellcode. Verwenden Sie stattdessen Umgebungsvariablen.
```javascript theme={"system"}
// ❌ Don't do this
const apiKey = "your-api-key-here";
// ✅ Do this instead
const apiKey = process.env.HELIUS_API_KEY;
```
Verwenden Sie verschiedene API-Schlüssel für Entwicklungs-, Staging- und Produktionsumgebungen.
```javascript theme={"system"}
const getApiKey = () => {
switch (process.env.NODE_ENV) {
case 'production':
return process.env.HELIUS_API_KEY_PROD;
case 'staging':
return process.env.HELIUS_API_KEY_STAGING;
default:
return process.env.HELIUS_API_KEY_DEV;
}
};
```
Rotieren Sie Ihre API-Schlüssel regelmäßig und sofort, wenn Sie vermuten, dass sie kompromittiert wurden.
Erstellen Sie einen neuen API-Schlüssel in Ihrem Helius-Dashboard
Aktualisieren Sie alle Anwendungen, um den neuen Schlüssel zu verwenden
Stellen Sie sicher, dass alle Dienste mit dem neuen Schlüssel funktionieren
Löschen Sie den alten Schlüssel aus Ihrem Dashboard
Überprüfen Sie regelmäßig Ihre API-Nutzung im Helius-Dashboard auf ungewöhnliche Muster.
**Warnsignale, auf die Sie achten sollten:**
* Plötzliche Nutzungsspitzen
* Anfragen aus unerwarteten Orten
* Hohe Fehlerraten
* Nutzung außerhalb der Geschäftszeiten
## Sicherheits-Checkliste
* [ ] Verwenden Sie Umgebungsvariablen für API-Schlüssel
* [ ] Übergeben Sie niemals API-Schlüssel an die Versionskontrolle
* [ ] Verwenden Sie unterschiedliche Schlüssel für unterschiedliche Umgebungen
* [ ] Richten Sie Zugriffssteuerungsregeln für Entwicklungsdomains ein
* [ ] Verwenden Sie sichere URLs für die Frontend-Entwicklung
* [ ] Implementieren Sie ordnungsgemäße Zugriffssteuerungsregeln
* [ ] Verwenden Sie RPC-Proxy für maximale Sicherheit
* [ ] Überwachen Sie API-Nutzung regelmäßig
* [ ] Richten Sie Alarme für ungewöhnliche Nutzungsmuster ein
* [ ] Rotieren Sie Schlüssel regelmäßig
* [ ] Dokumentieren Sie Ihre Sicherheitsverfahren
* [ ] Haben Sie ein Schlüsselrotationsverfahren bereit
* [ ] Wissen Sie, wie Sie kompromittierte Schlüssel schnell widerrufen
* [ ] Überwachen Sie auf Sicherheitsverletzungen
* [ ] Haben Sie Kontaktinformationen für den Helius-Support
* [ ] Halten Sie Backups Ihrer Sicherheitskonfigurationen bereit
## Häufige Fehler, die Sie vermeiden sollten
**Vermeiden Sie diese häufigen Sicherheitsfehler:**
1. **Schlüssel im Frontend-JavaScript hartkodieren** - Verwenden Sie immer sichere URLs oder Proxys
2. **Schlüssel in Git-Repositories übergeben** - Verwenden Sie Umgebungsvariablen und `.gitignore`
3. **Produktionsschlüssel für die Entwicklung verwenden** - Unterschiedliche Schlüssel für verschiedene Umgebungen
4. **Zugriffssteuerungsregeln nicht festlegen** - Konfigurieren Sie immer Domain-/IP-Einschränkungen
5. **Ungewöhnliche Nutzungsmuster ignorieren** - Überwachen Sie Ihr Dashboard regelmäßig
## Brauchen Sie Hilfe?
Holen Sie sich Hilfe von der Community und dem Helius-Team
Kontaktieren Sie unser Support-Team bei Sicherheitsbedenken